Canaux d’authentification : site et launcher
Solutions sur mesure
Une plateforme sur mesure pour les serveurs Minecraft, les joueurs et les opérations
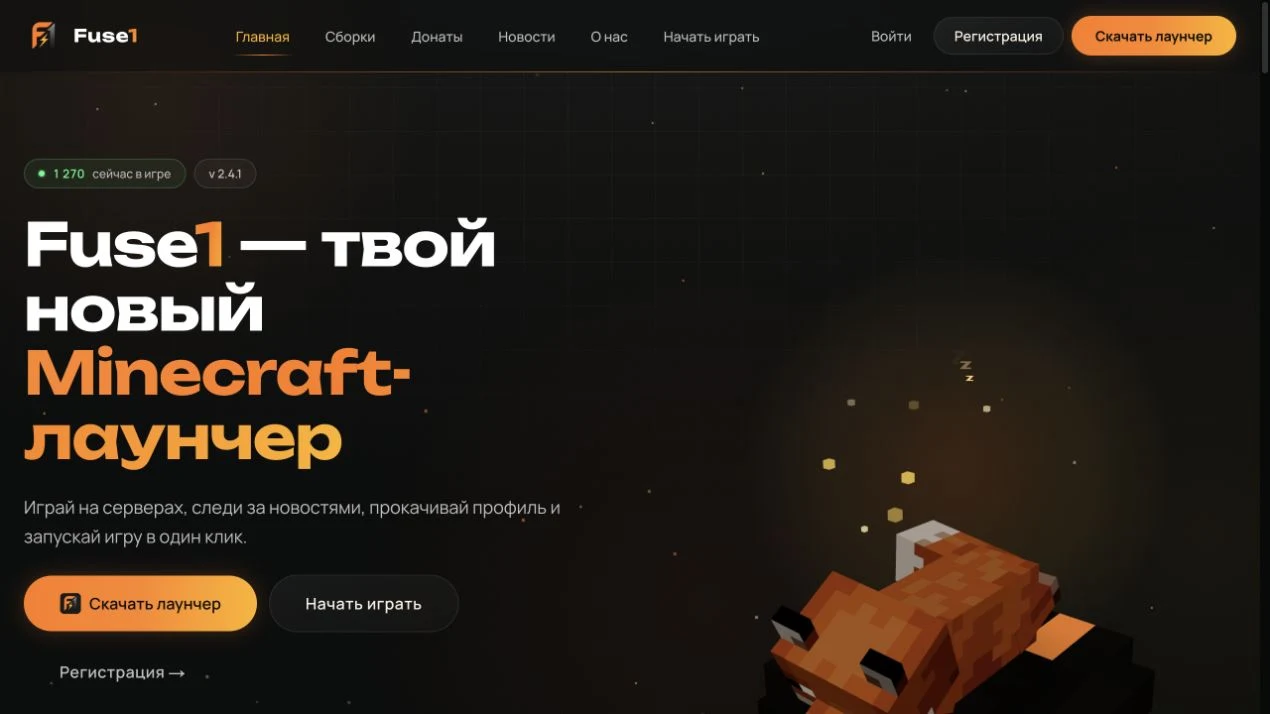
Un écosystème connecté qui couvre le site public, l’authentification du launcher, les comptes joueurs, la gestion des serveurs et des builds, les accès par utilisateur, le contenu, la monnaie interne, les dons et l’audit administratif.
Résultats
Le projet en un coup d’œil.
Fuse1 fonctionne comme un seul système : le site et le launcher partagent identité et sessions ; chaque profil joueur porte son solde, son historique de connexion et ses restrictions serveur ; l’équipe gère comptes, builds, contenu, commandes et actions sensibles depuis une console auditable.
Modes serveur avec accès défini par joueur
Modules de données et d’opérations connectés
01 / Défi
Une plateforme, pas une collection de pages
Le site public n’est que la porte d’entrée. Derrière lui, Fuse1 relie le launcher, les comptes, les sessions, les modes de jeu, les builds, la monnaie interne, les actualités, les commandes de dons ainsi que les processus de support et de sécurité dans un même noyau produit.
02 / Approche
L’identité du joueur pilote les accès dans tout le système
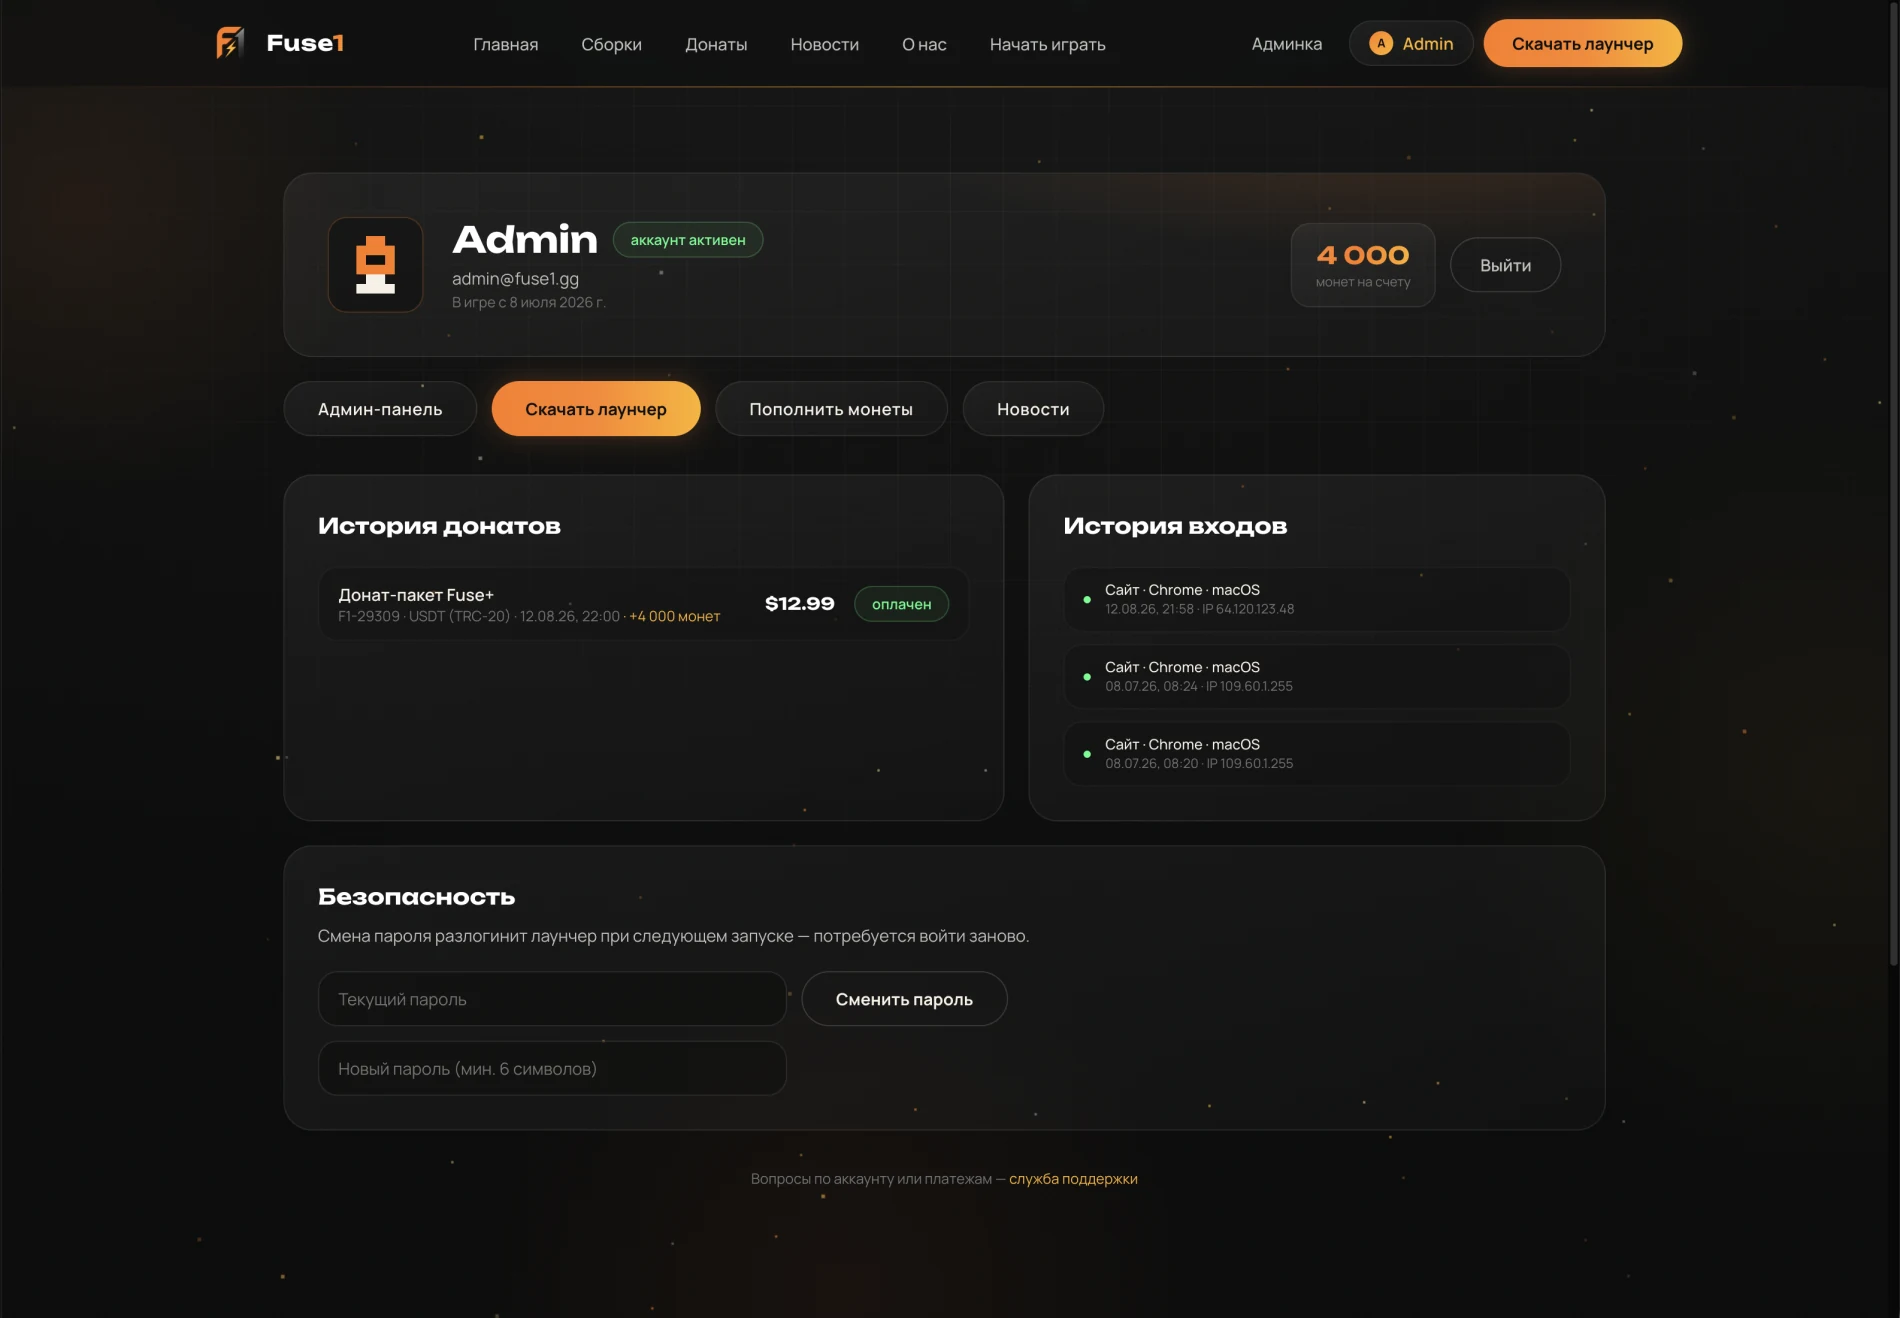
L’inscription et la connexion fonctionnent sur le site et dans le launcher grâce à des sessions partagées et des tokens Bearer. Chaque joueur possède un solde, un historique de dons et de connexions, un état de sécurité, un rôle et une liste d’accès propre aux serveurs. L’administration peut suspendre tout le compte ou limiter certains modes, et le launcher reçoit directement ces règles.
03 / Résultat
Une console unique pour les opérations quotidiennes
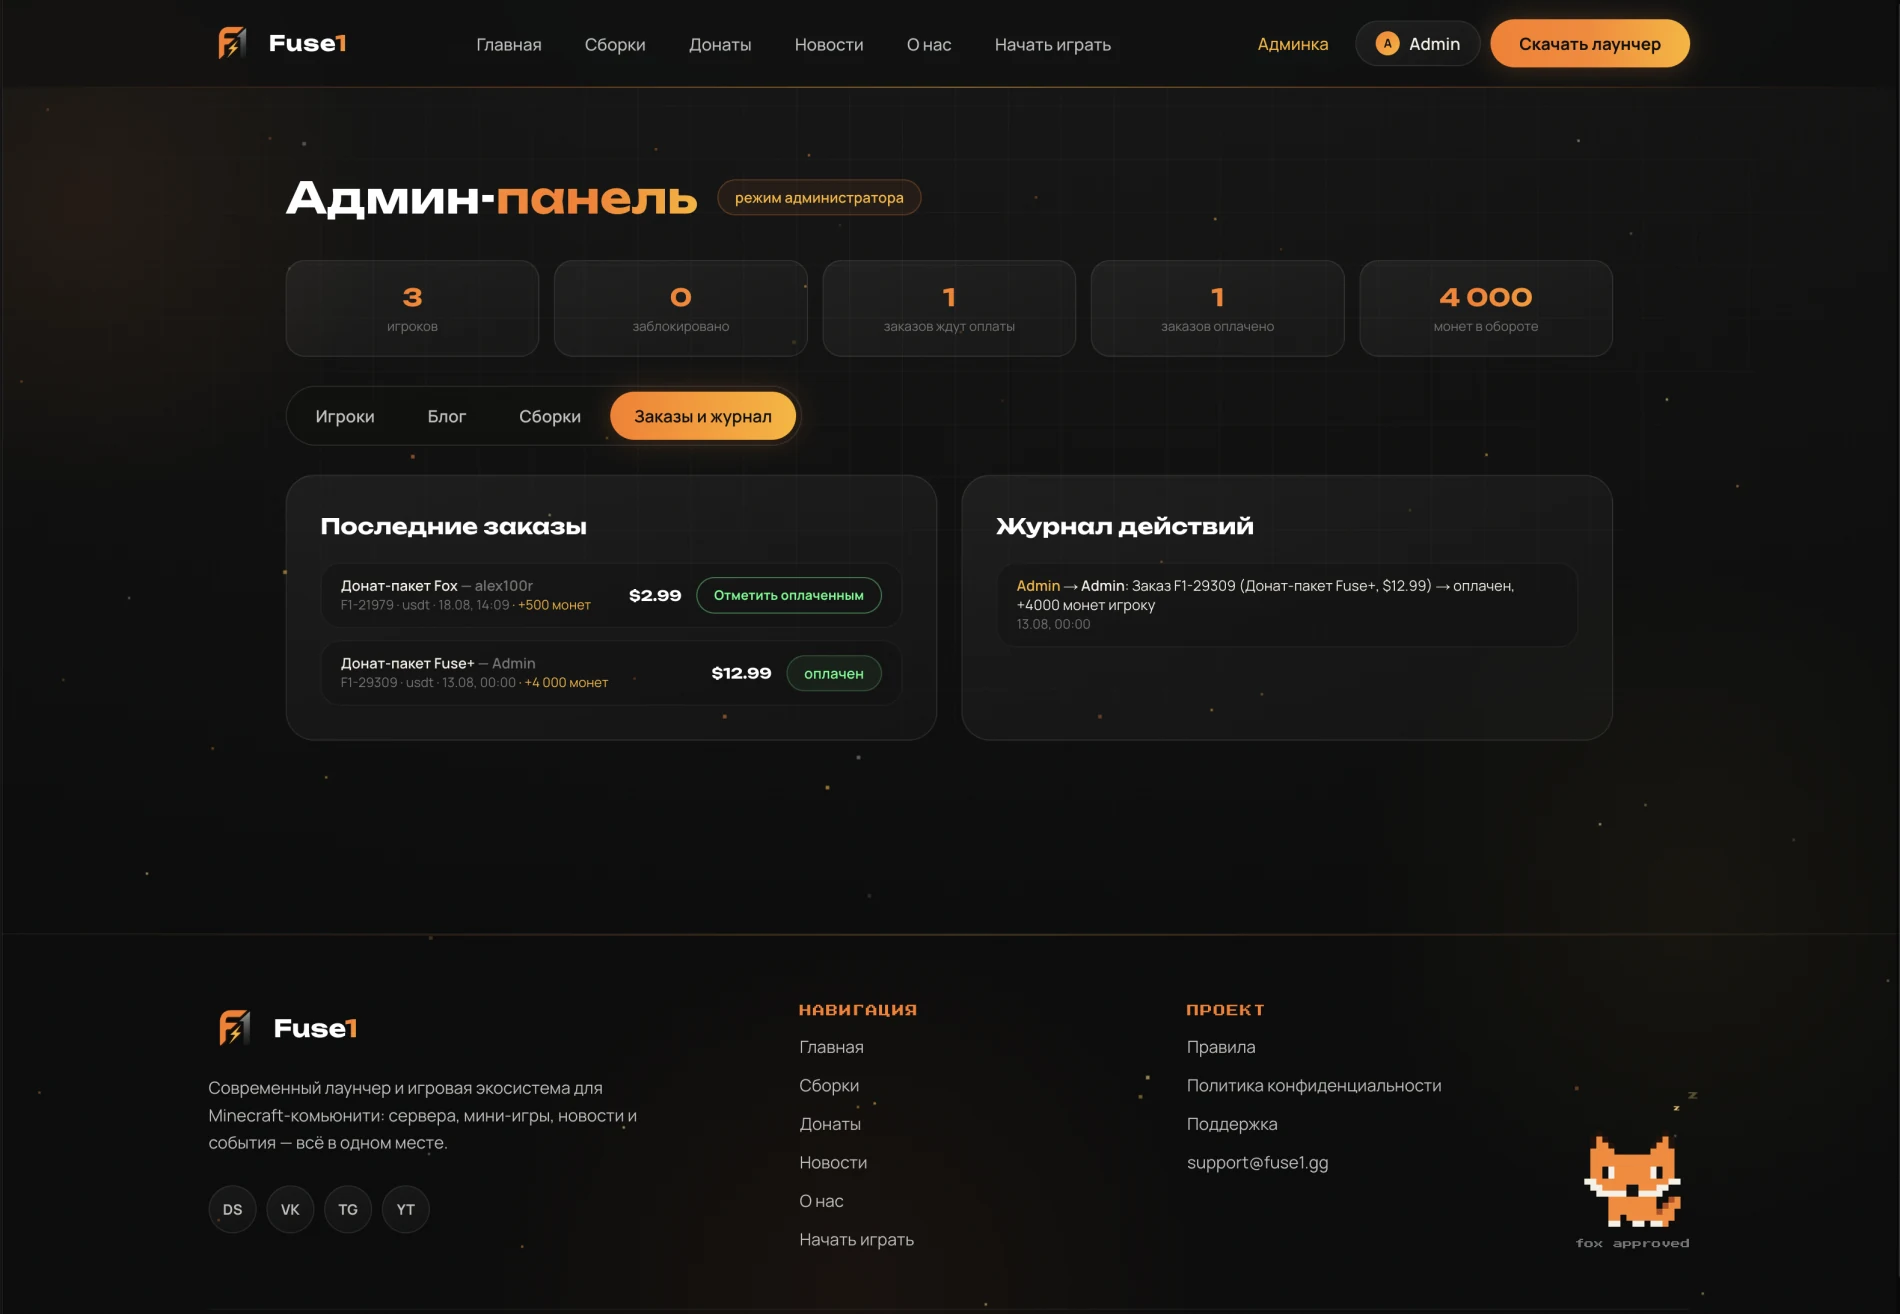
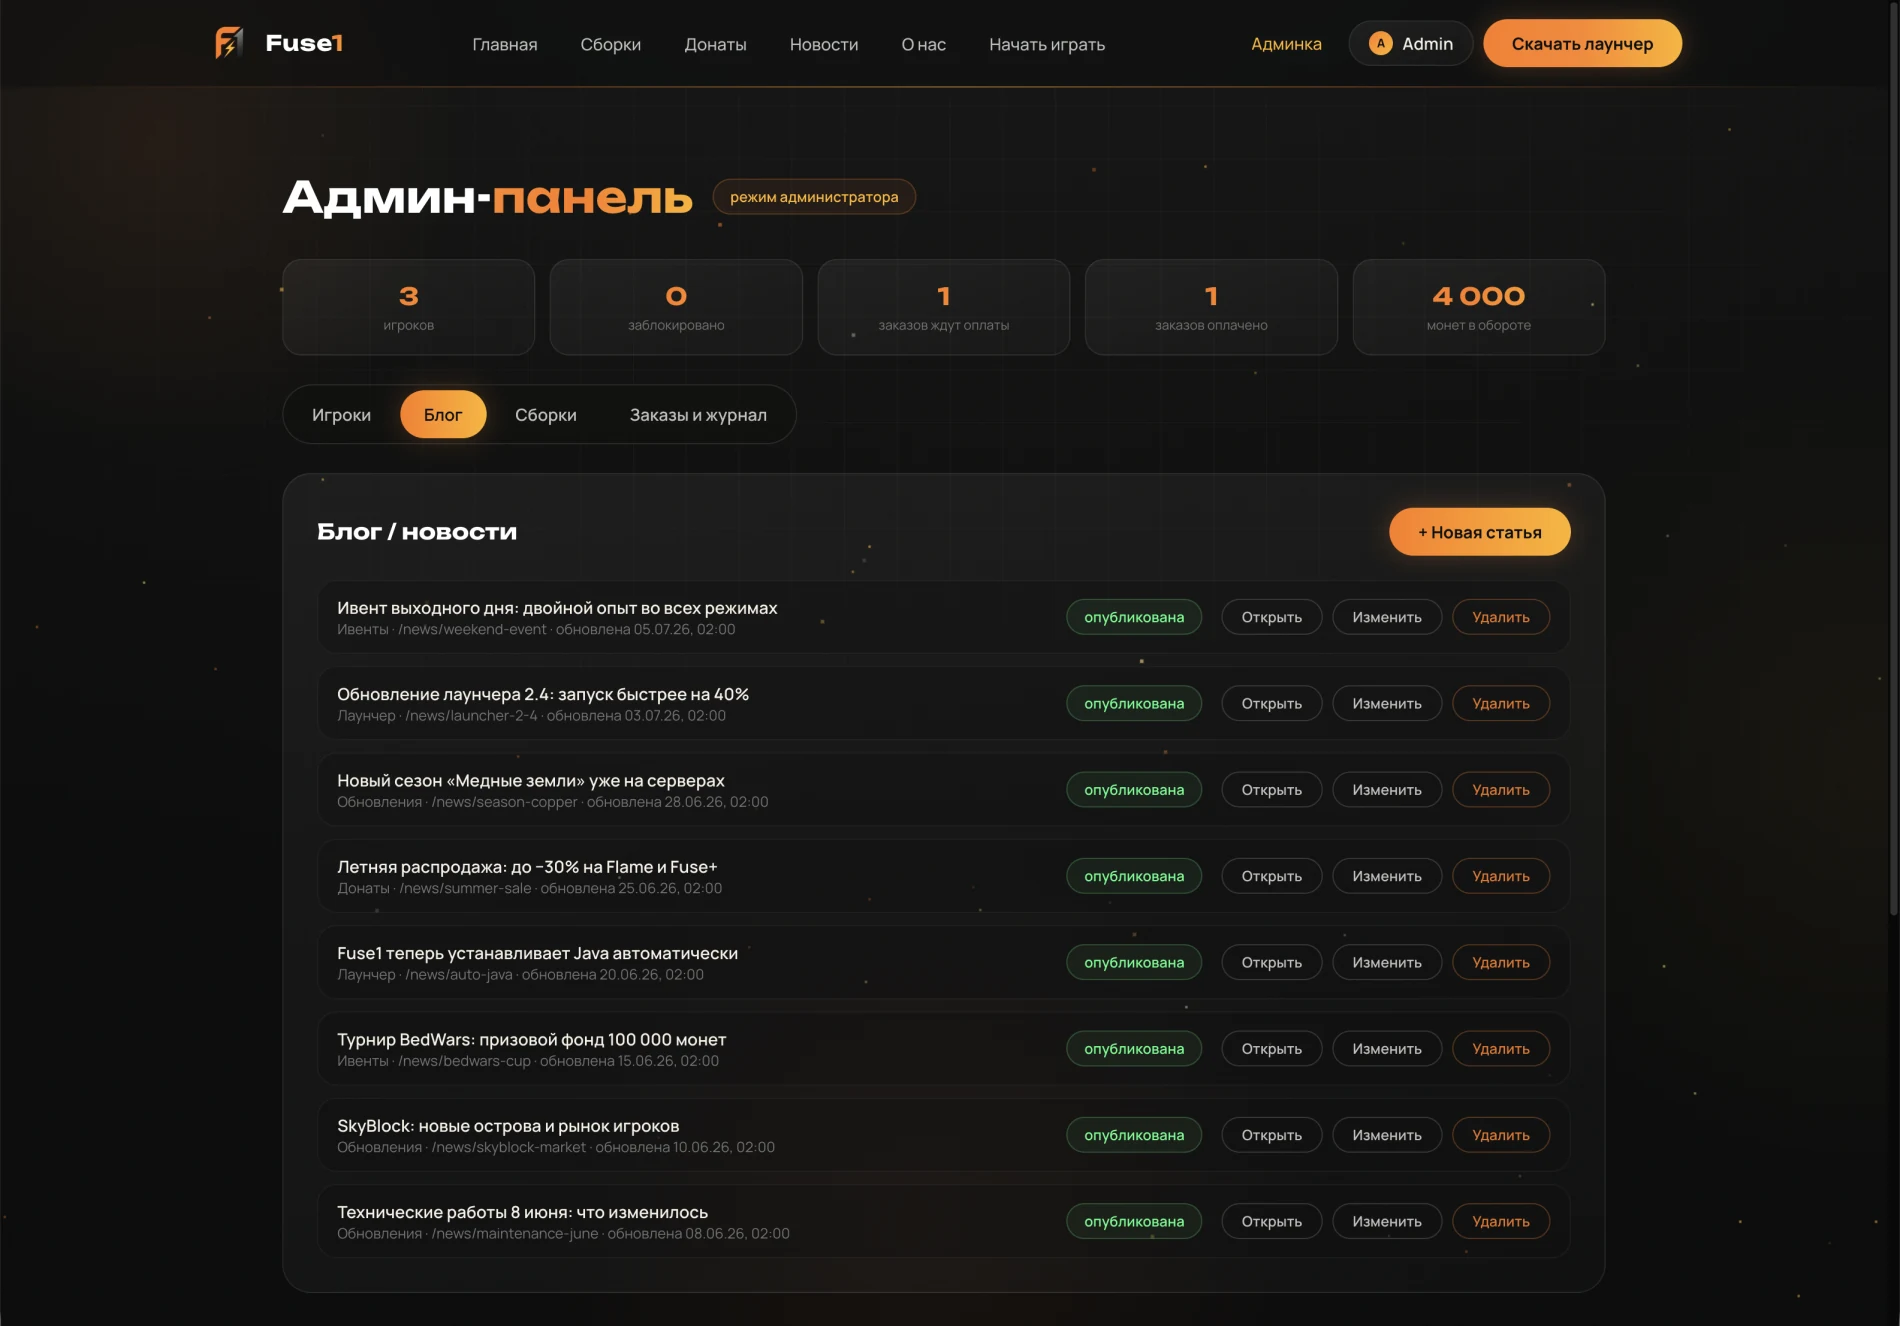
Le système d’administration réunit recherche de joueurs, ajustement des monnaies, rôles, bannissements et révocation des sessions, récupération de mot de passe, versions et publication des builds, gestion du blog et des actualités, confirmation des dons avec crédit ou retrait des monnaies, statistiques projet et journal complet des actions administratives.
04
Au cœur du produit
Une seule identité joueur relie tout l’écosystème.
Fuse1 a été conçu autour d’un modèle opérationnel unique plutôt que comme une série de fonctions indépendantes. Le même joueur passe du site public au launcher, reçoit des permissions serveur propres à son compte, utilise l’économie interne et reste visible pour l’équipe dans un dossier administratif commun.
Carte du système
Neuf modules connectés. Une seule source de vérité opérationnelle.
Chaque module possède une responsabilité claire, mais tous partagent les utilisateurs, les permissions et l’historique. C’est cette connexion qui transforme l’interface en plateforme.
Expérience publique
Découverte du projet, actualités, modes serveur, builds, onboarding et téléchargement du launcher.
Identité et sessions
Inscription et connexion communes au site et au launcher, avec des sessions adaptées à chaque canal.
Compte joueur
Profil, solde, historique des dons et connexions, ainsi que sécurité du compte au même endroit.
Accès aux serveurs
Six modes de jeu avec des restrictions définies par joueur et transmises directement au launcher.
Gestion des builds
Versions, compatibilité Minecraft, statut, fonctions et publication gérés par l’équipe.
Système de contenu
Actualités et mises à jour avec catégories, contrôle de publication et métadonnées de recherche.
Économie interne
Soldes de monnaies et ajustements administratifs contrôlés avec justification enregistrée.
Commandes et dons
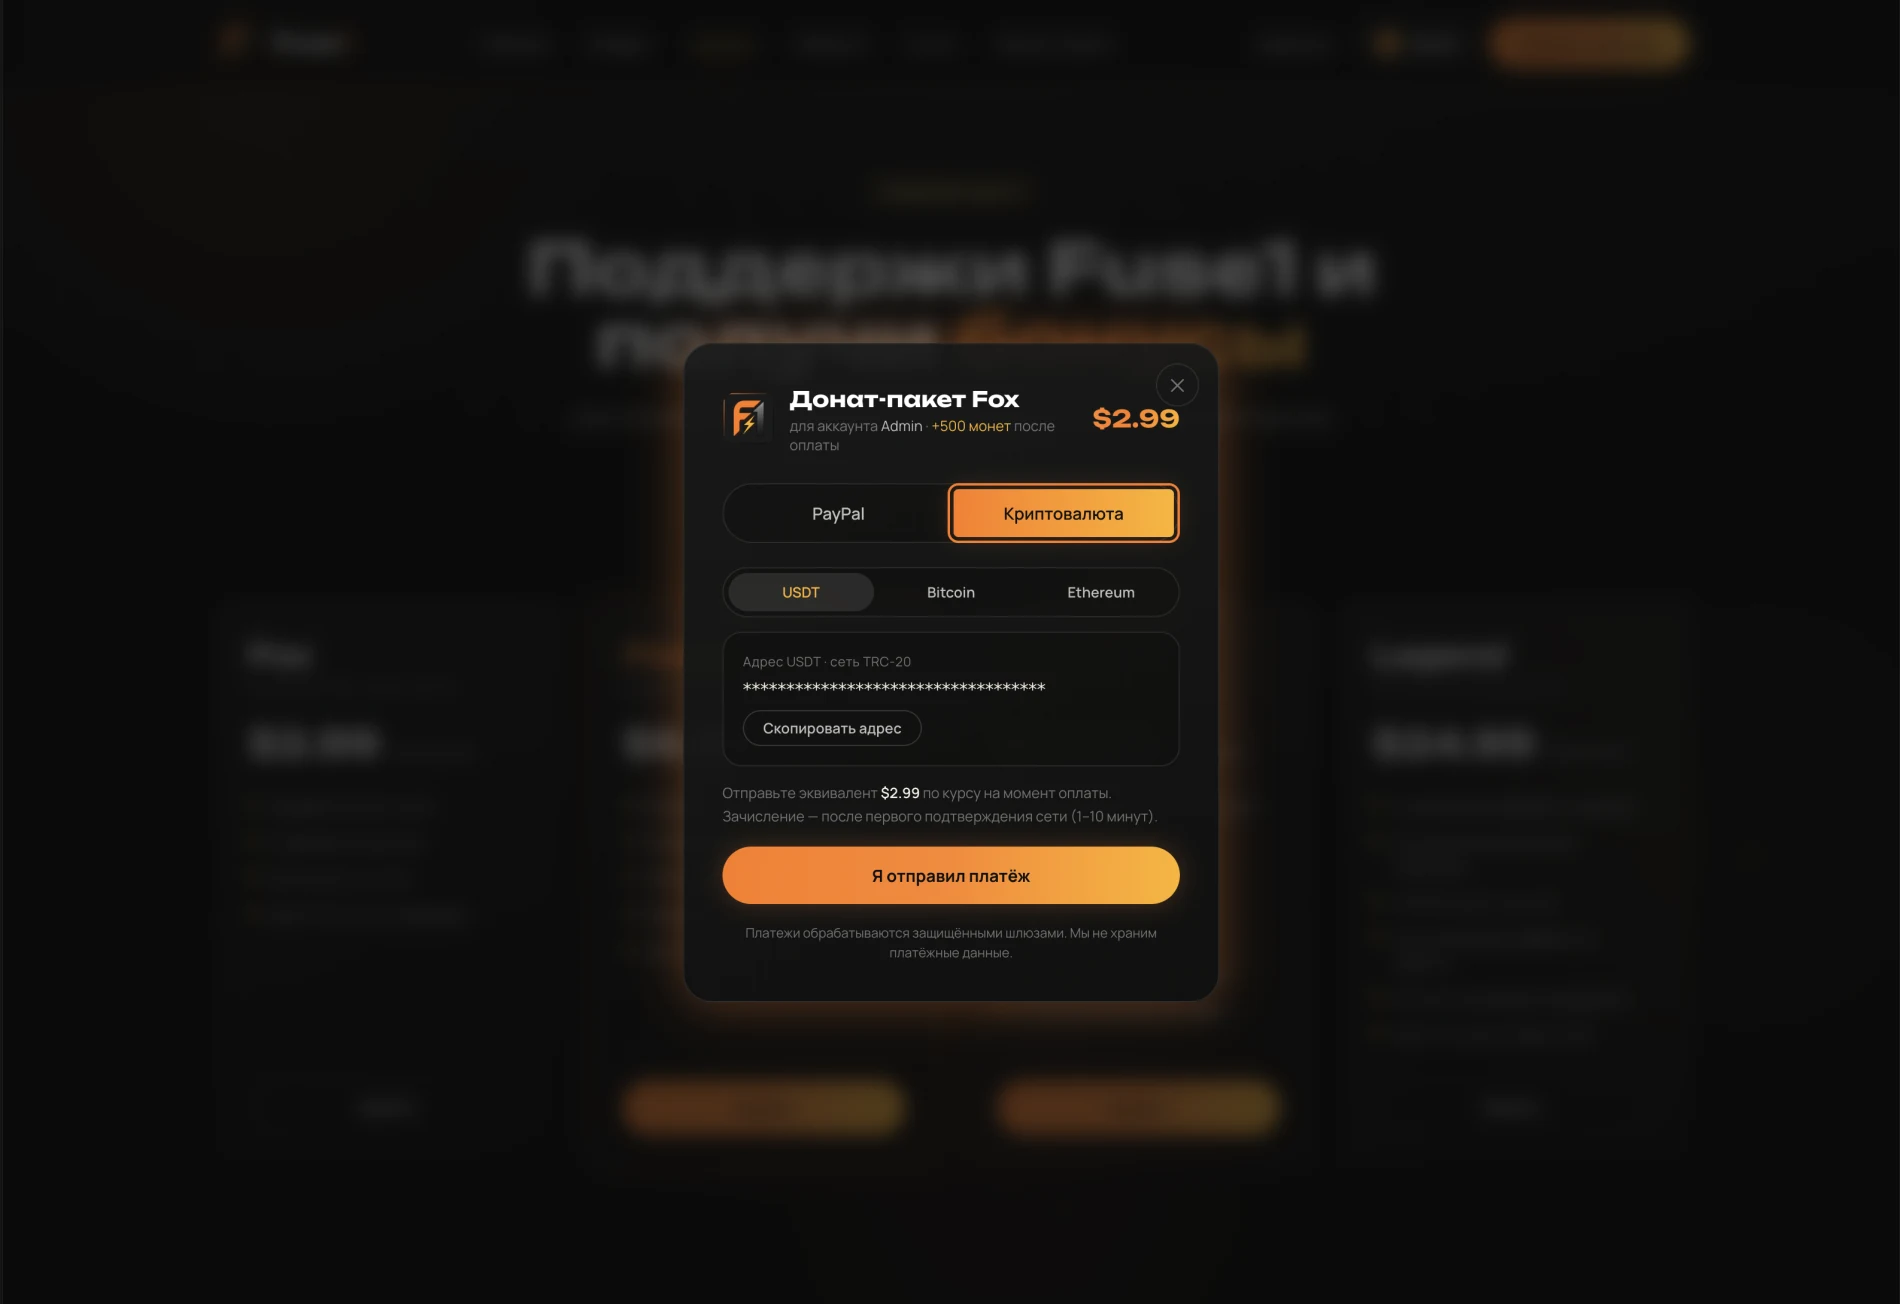
Commandes validées par le catalogue, statut du paiement et crédit ou retrait contrôlé des monnaies.
Opérations et audit
Rôles, blocages, récupération, statistiques et traçabilité des actions administratives sensibles.
Deux faces d’un même système
Le parcours joueur et le travail de l’équipe restent synchronisés.
Une action du joueur modifie les mêmes données que l’équipe consulte et administre. Il n’existe ni copie administrative séparée de l’état du produit, ni compte launcher déconnecté.
Côté joueur
De l’inscription au bon accès serveur
Le produit transporte l’identité, les permissions et l’historique du compte à travers chaque point de contact.
- 01Créer un compte unique
- 02Se connecter sur le site ou le launcher
- 03Recevoir ses règles d’accès
- 04Choisir un mode ou un build disponible
- 05Gérer solde, historique et sécurité
Côté équipe
De la vue d’ensemble à une opération maîtrisée
La couche d’administration relie la publication quotidienne aux actions sensibles sur les comptes et l’économie.
- 01Voir l’état du projet
- 02Trouver un joueur et son contexte
- 03Modifier rôle ou accès serveur
- 04Publier builds et contenus
- 05Traiter les commandes et contrôler l’audit
Sécurité et contrôle
Les actions sensibles font partie de l’architecture produit.
La sécurité a été traitée comme une exigence opérationnelle : l’identité doit être protégée, les accès réversibles et les changements administratifs attribuables.
Identifiants protégés
Les mots de passe utilisent un hachage moderne résistant en mémoire, un sel individuel et une vérification à temps constant.
Sessions maîtrisées
Les sessions du site et du launcher sont distinguées par source et peuvent être révoquées lors d’un changement de sécurité.
Accès granulaire
L’équipe peut suspendre un compte entier ou limiter certains modes sans reconstruire le profil joueur.
Opérations auditables
Les changements de rôle, solde, accès et commande laissent une trace administrative au lieu de devenir des modifications invisibles.
Ce qui a été livré
Pas un site enrichi. Une couche opérationnelle commune à tout le projet.
Le site public, l’accès au launcher, les dossiers joueurs, les permissions serveur, les builds, le contenu, l’économie et l’administration ont été conçus comme un seul produit. Les dons sont un sous-système important, mais leur valeur vient de leur connexion à l’identité, au solde, à l’exécution et à l’audit.
Détails sélectionnés
Le travail en contexte.
Une sélection de moments du processus, du système de travail et de la livraison finale.
Démarrer un projet
Vous avez un défi similaire ?
Stratégie marketing