Канали авторизації: сайт і лаунчер
Індивідуальні рішення
Власна платформа для Minecraft-серверів, гравців і керування
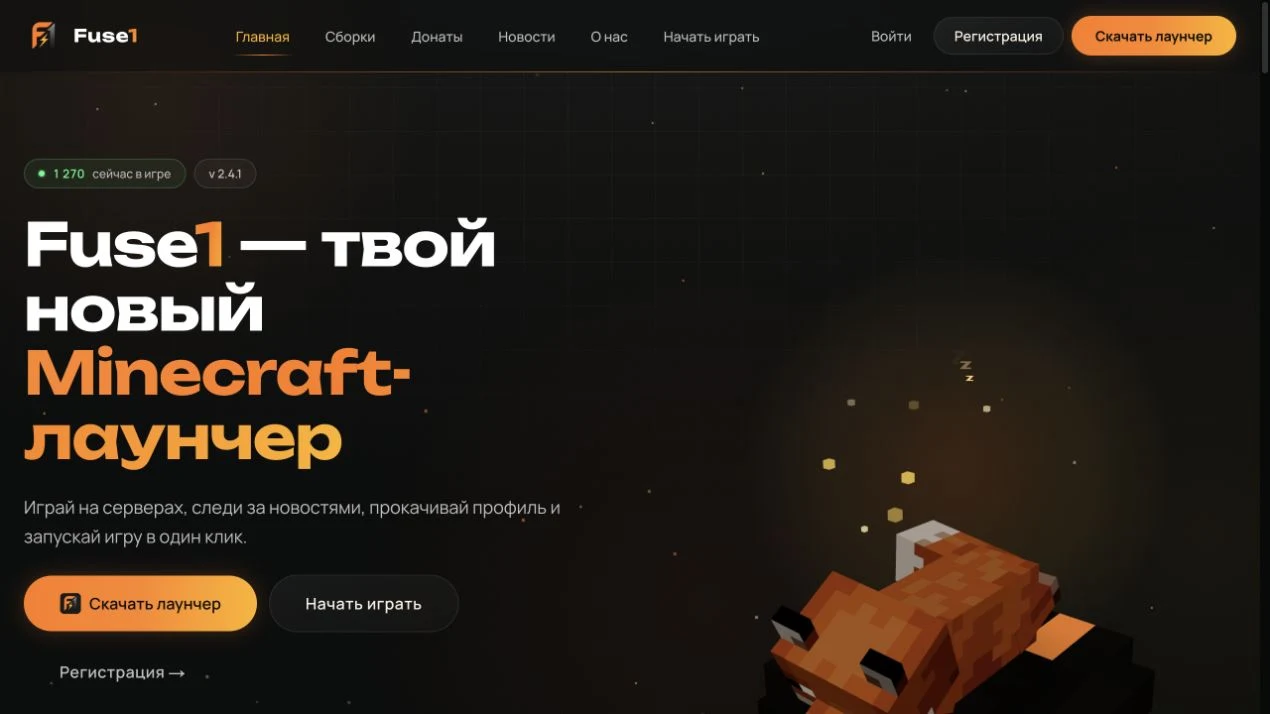
Єдина екосистема, що охоплює публічний сайт, авторизацію лаунчера, акаунти гравців, керування серверами та збірками, персональні доступи, контент, внутрішню валюту, донати й аудит адміністративних дій.
Результати
Проєкт у ключових показниках.
Fuse1 працює як одна система: сайт і лаунчер використовують спільну ідентифікацію та сесії; профіль гравця зберігає баланс, історію входів і серверні обмеження; команда керує акаунтами, збірками, контентом, замовленнями та чутливими діями через адмінпанель з аудитом.
Серверних режимів із доступом для кожного гравця
Пов’язаних модулів даних та операцій
01 / Виклик
Платформа, а не набір окремих сторінок
Публічний сайт — лише вхідна точка. За ним Fuse1 об’єднує лаунчер, акаунти, сесії, ігрові режими, збірки, внутрішню валюту, новини, донат-замовлення, підтримку та безпеку в одному продуктовому ядрі.
02 / Підхід
Ідентичність гравця керує доступом у всій системі
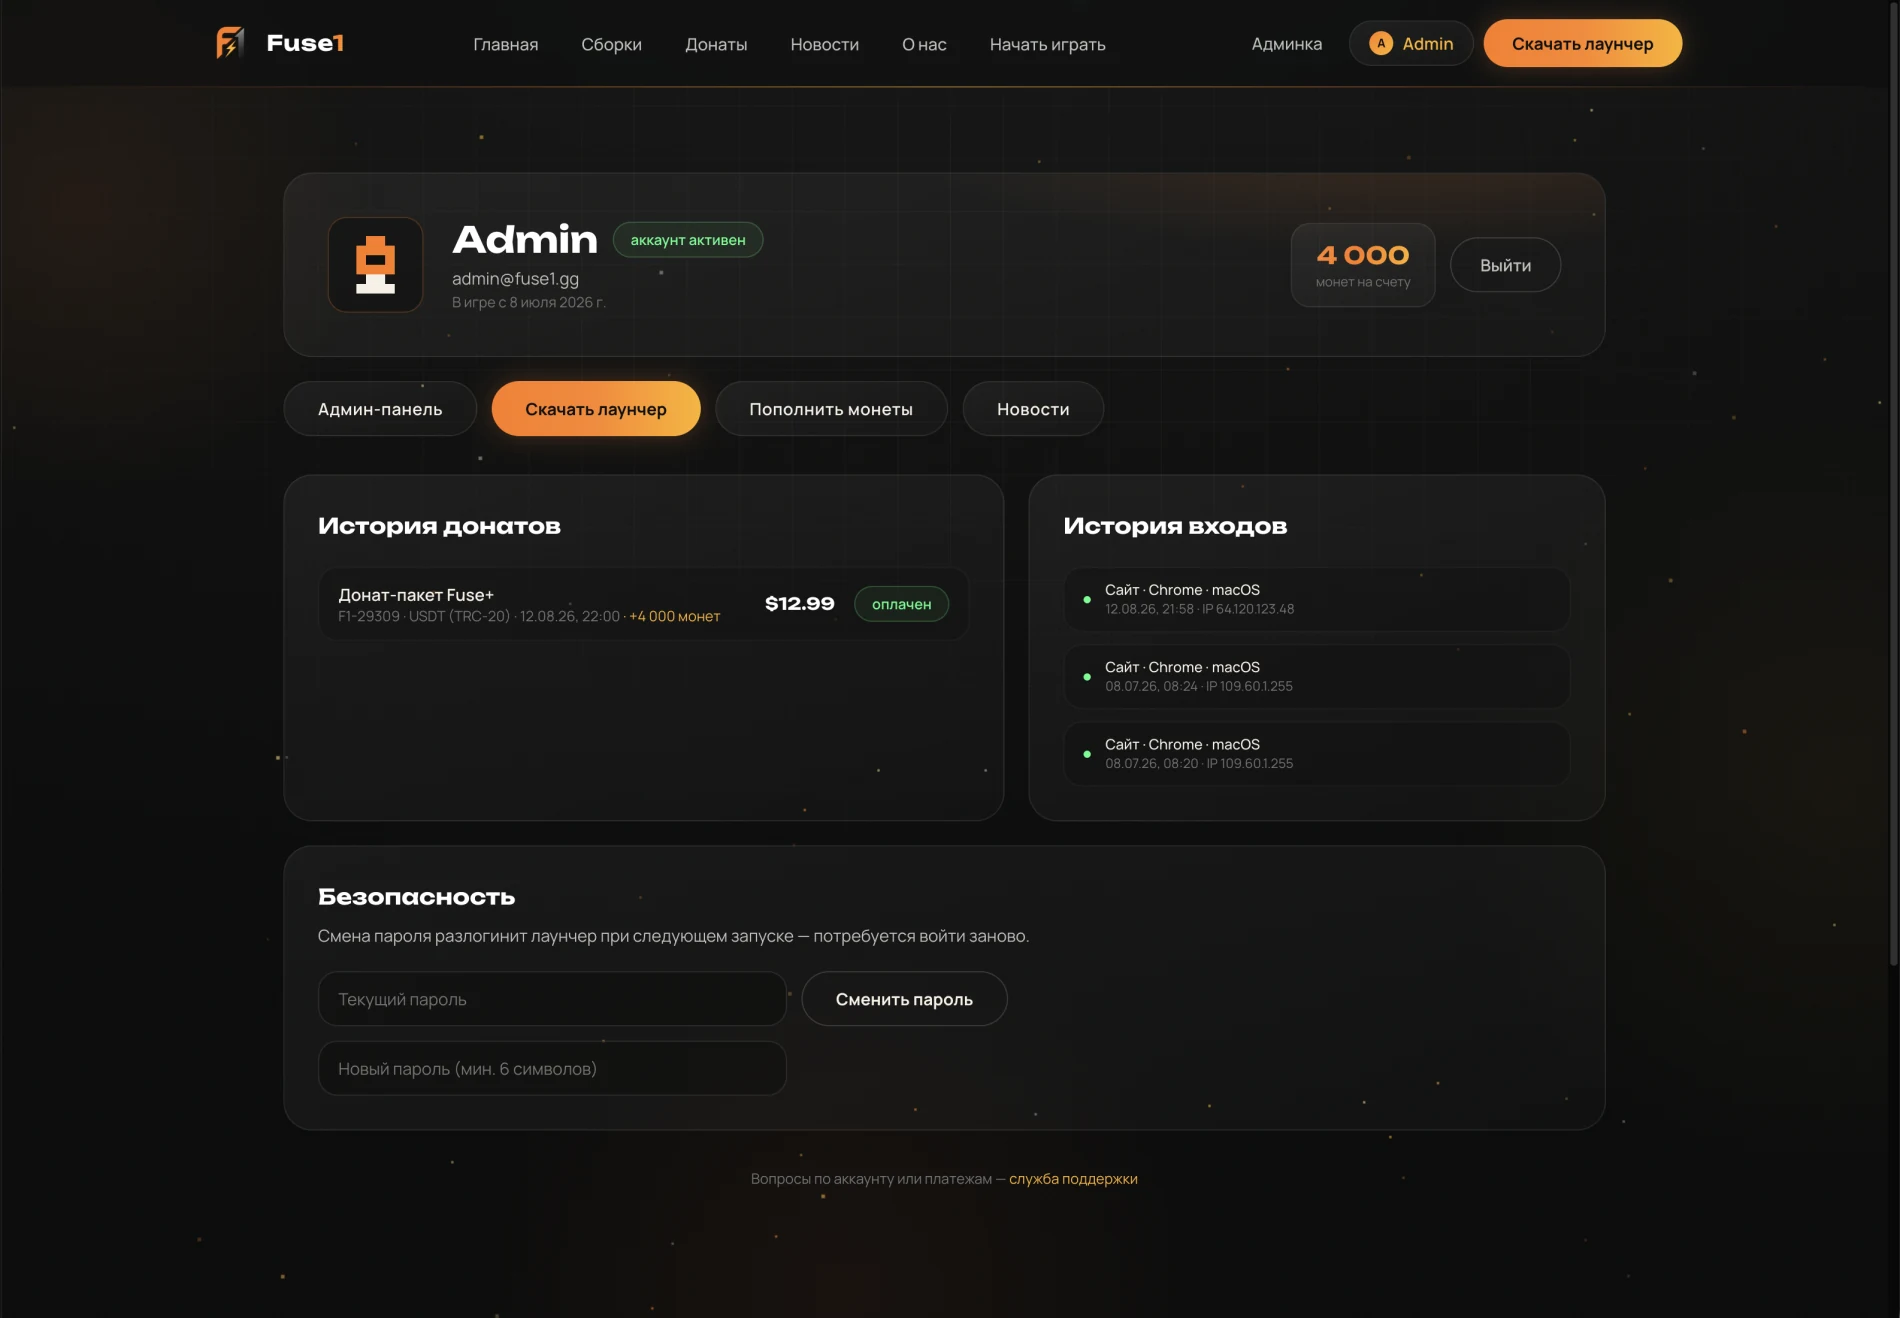
Реєстрація та вхід працюють на сайті й у лаунчері через спільні сесії та Bearer-токени. Кожен гравець має баланс, історію донатів і входів, стан безпеки, роль та персональний список доступів до серверів. Адміністратор може заблокувати весь акаунт або окремі режими, а лаунчер отримує ці правила напряму.
03 / Результат
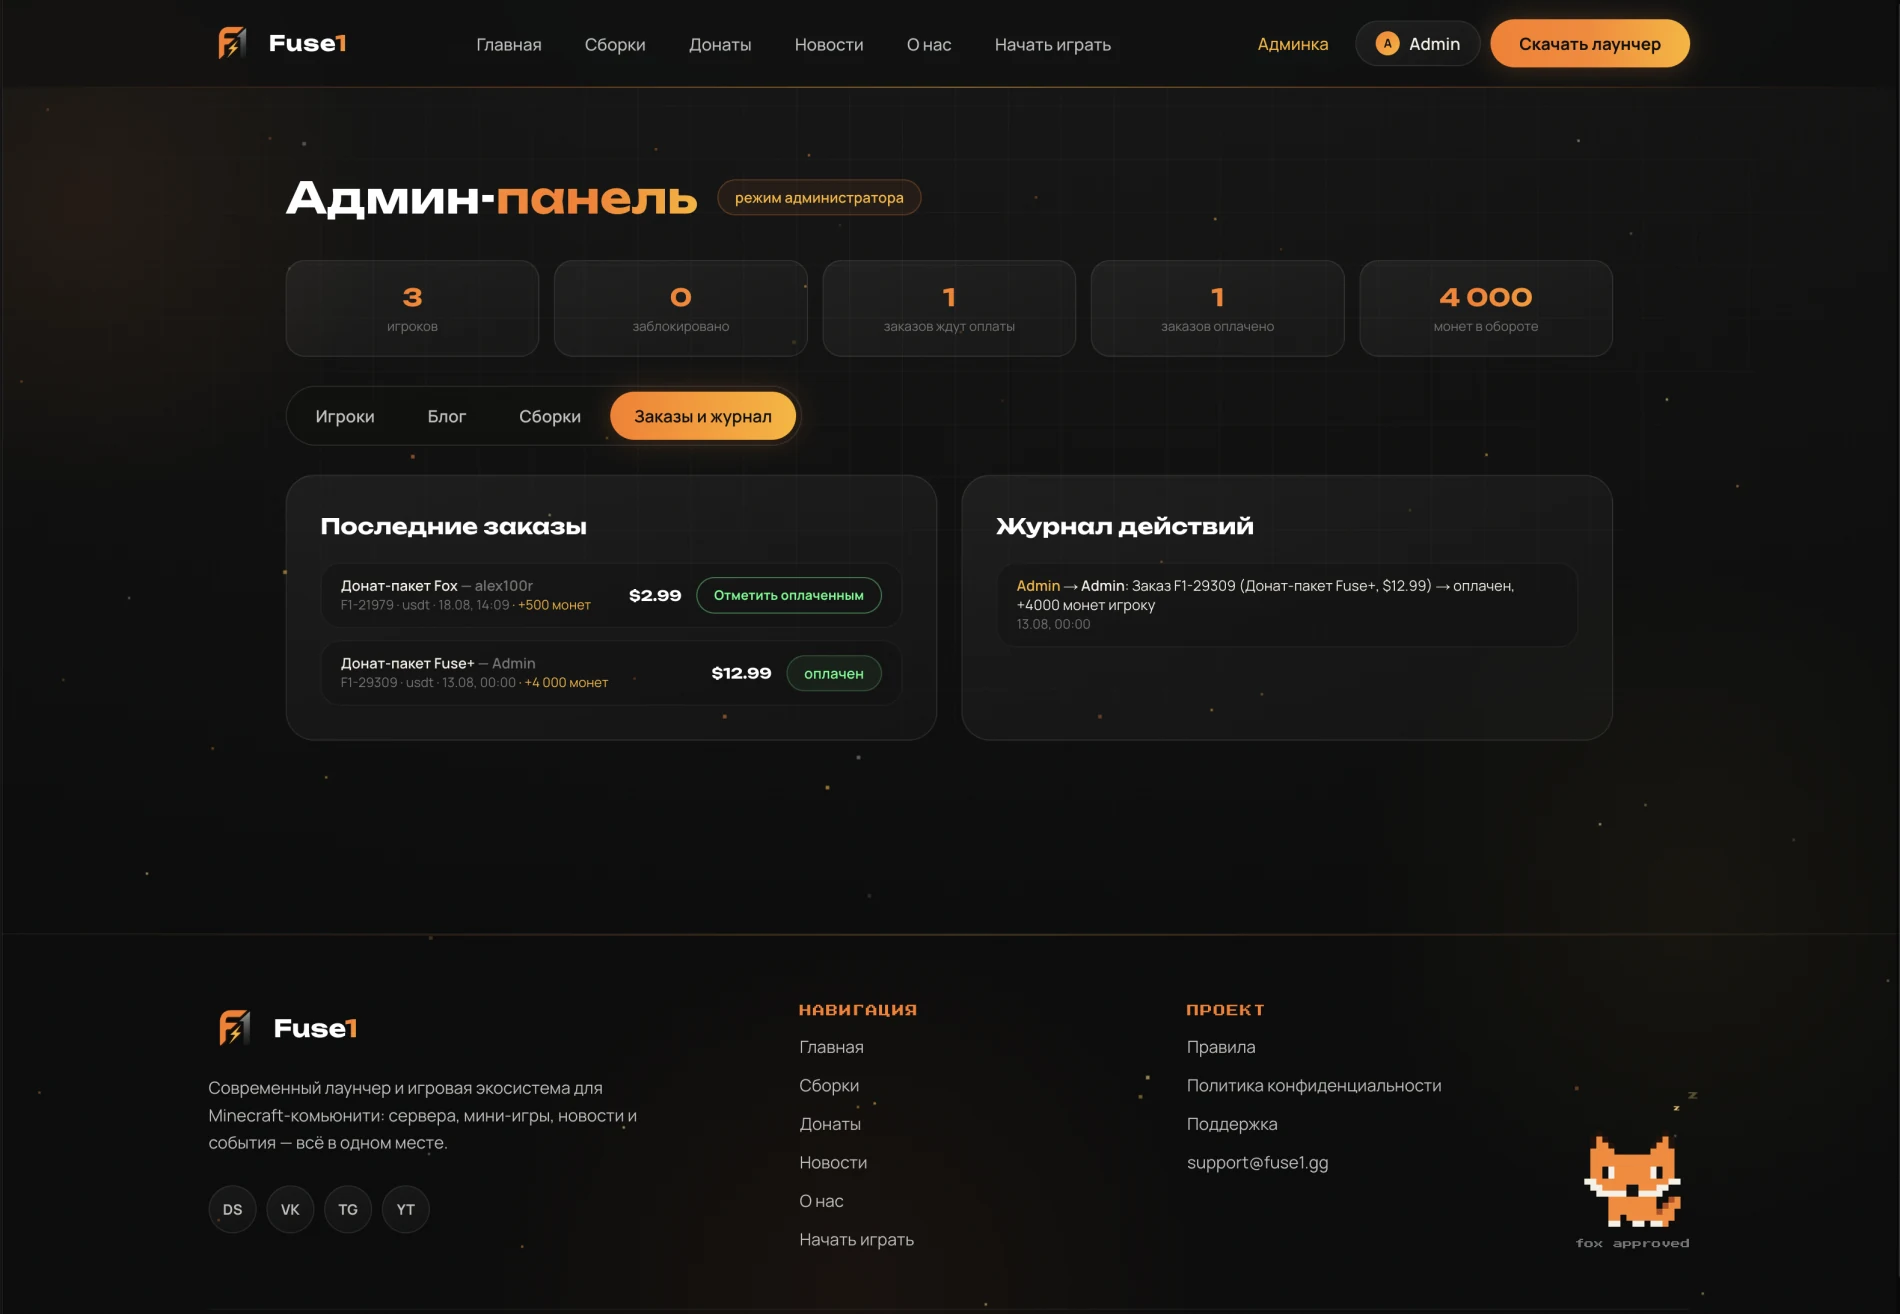
Одна адмінпанель для щоденних операцій
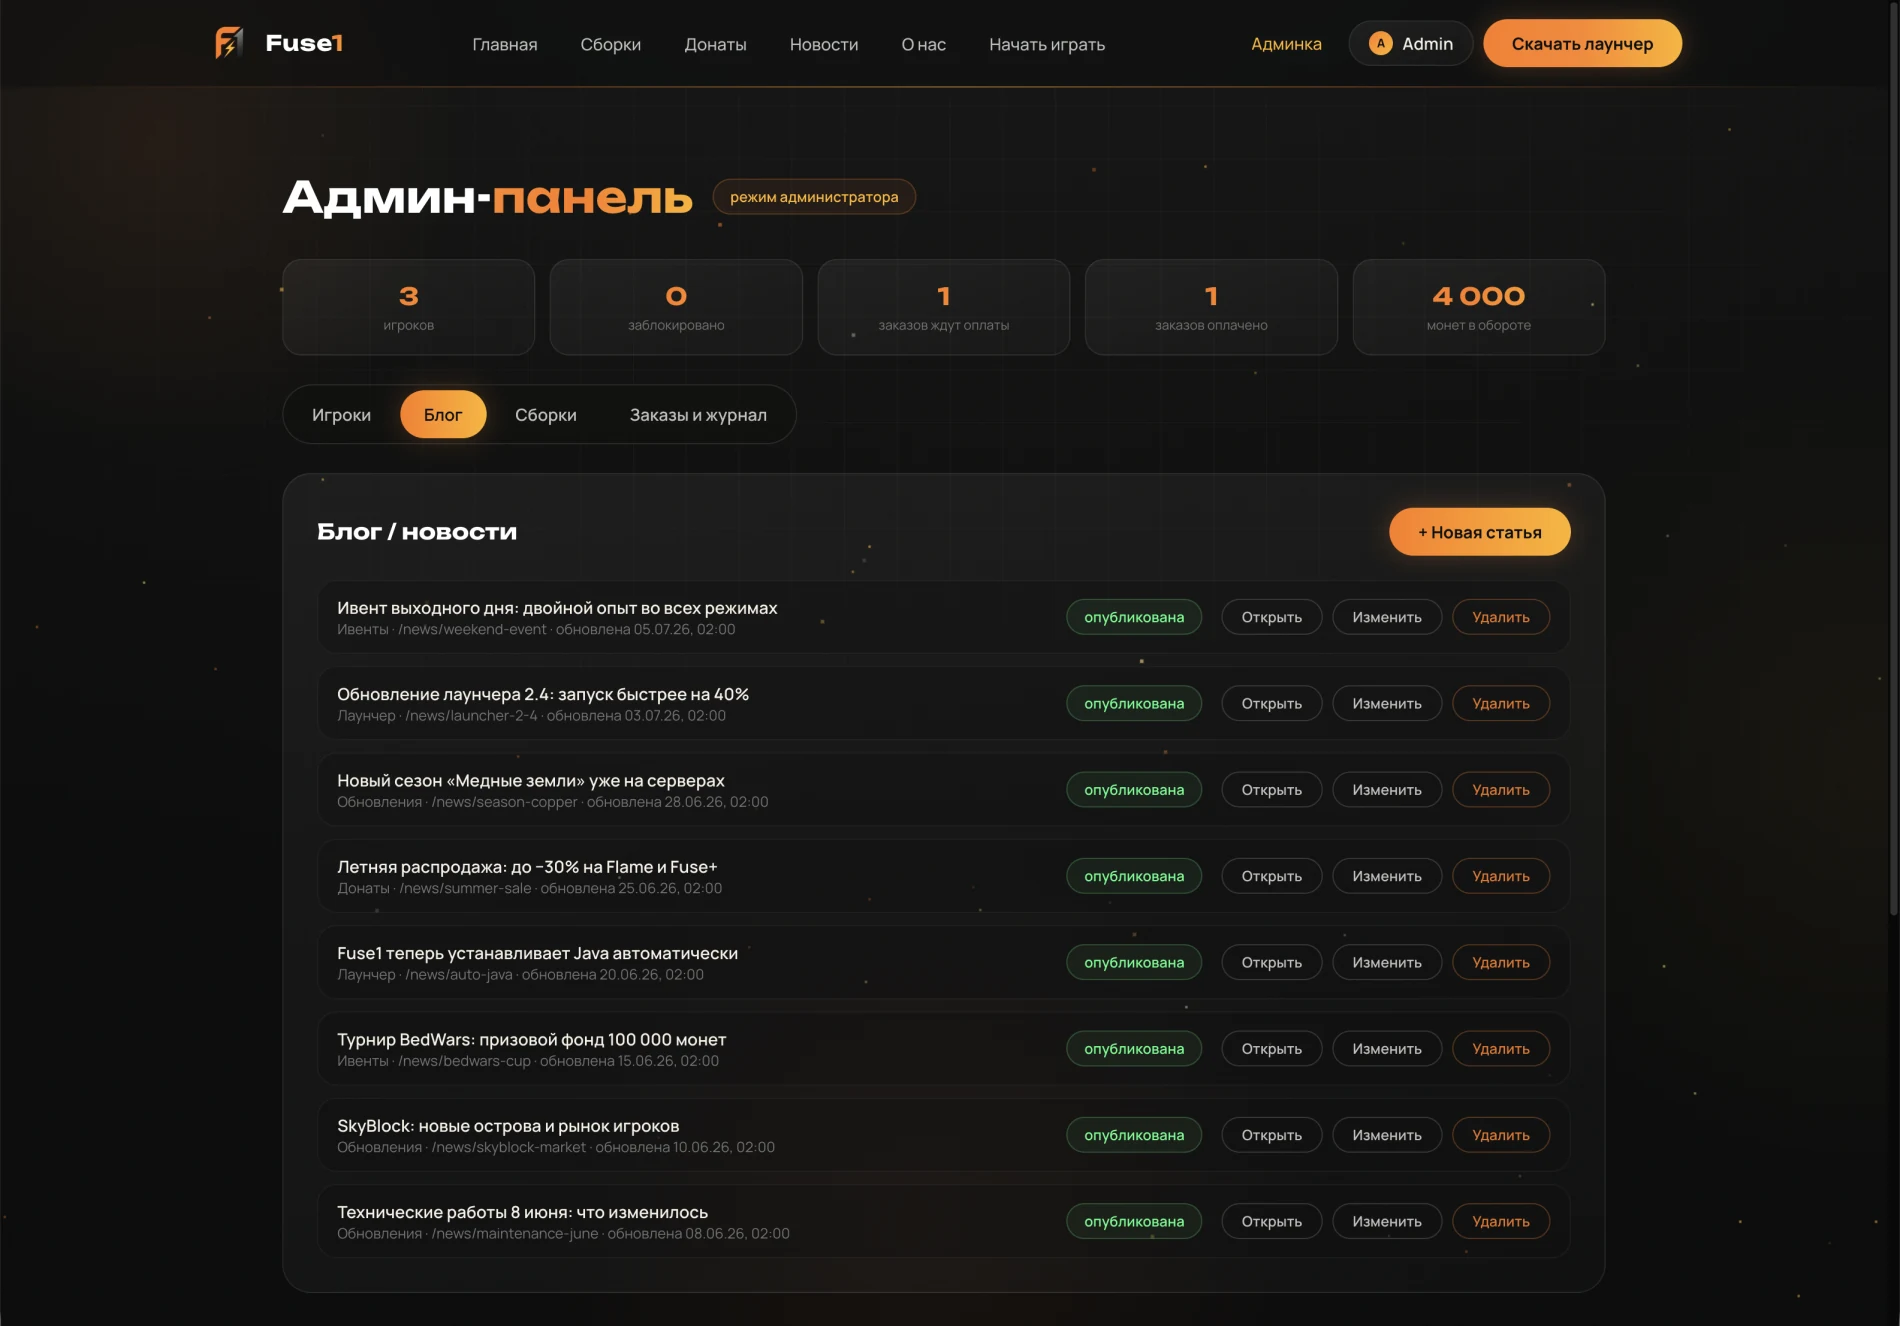
Адмінсистема об’єднує пошук гравців, коригування монет, ролі, блокування й відкликання сесій, відновлення пароля, версії та публікацію збірок, керування блогом і новинами, підтвердження донатів із зарахуванням або відкликанням монет, статистику проєкту та повний журнал адміністративних дій.
04
Усередині продукту
Одна ідентичність гравця поєднує всю екосистему.
Fuse1 спроєктовано навколо єдиної операційної моделі, а не як набір окремих функцій. Той самий гравець переходить із публічного сайту до лаунчера, отримує персональні доступи до серверів, користується внутрішньою економікою та залишається видимим для команди в одному адміністративному профілі.
Карта системи
Дев’ять пов’язаних модулів. Одне джерело операційних даних.
Кожен модуль має чітку відповідальність, але всі вони спільно використовують дані гравців, дозволи та історію. Саме цей зв’язок перетворює інтерфейс на платформу.
Публічний простір
Знайомство з проєктом, новини, серверні режими, збірки, старт гри та завантаження лаунчера.
Ідентичність і сесії
Спільна реєстрація й авторизація для сайту та лаунчера через окремі канали сесій.
Акаунт гравця
Профіль, баланс, історія донатів і входів та безпека акаунта в одному місці.
Доступ до серверів
Шість ігрових режимів із персональними обмеженнями, які безпосередньо отримує лаунчер.
Керування збірками
Версії, сумісність із Minecraft, статус, можливості та публікація під контролем команди.
Контентна система
Новини й оновлення з категоріями, керуванням публікацією та пошуковими метаданими.
Внутрішня економіка
Баланс монет і контрольовані адміністративні коригування із зафіксованою причиною.
Замовлення й донати
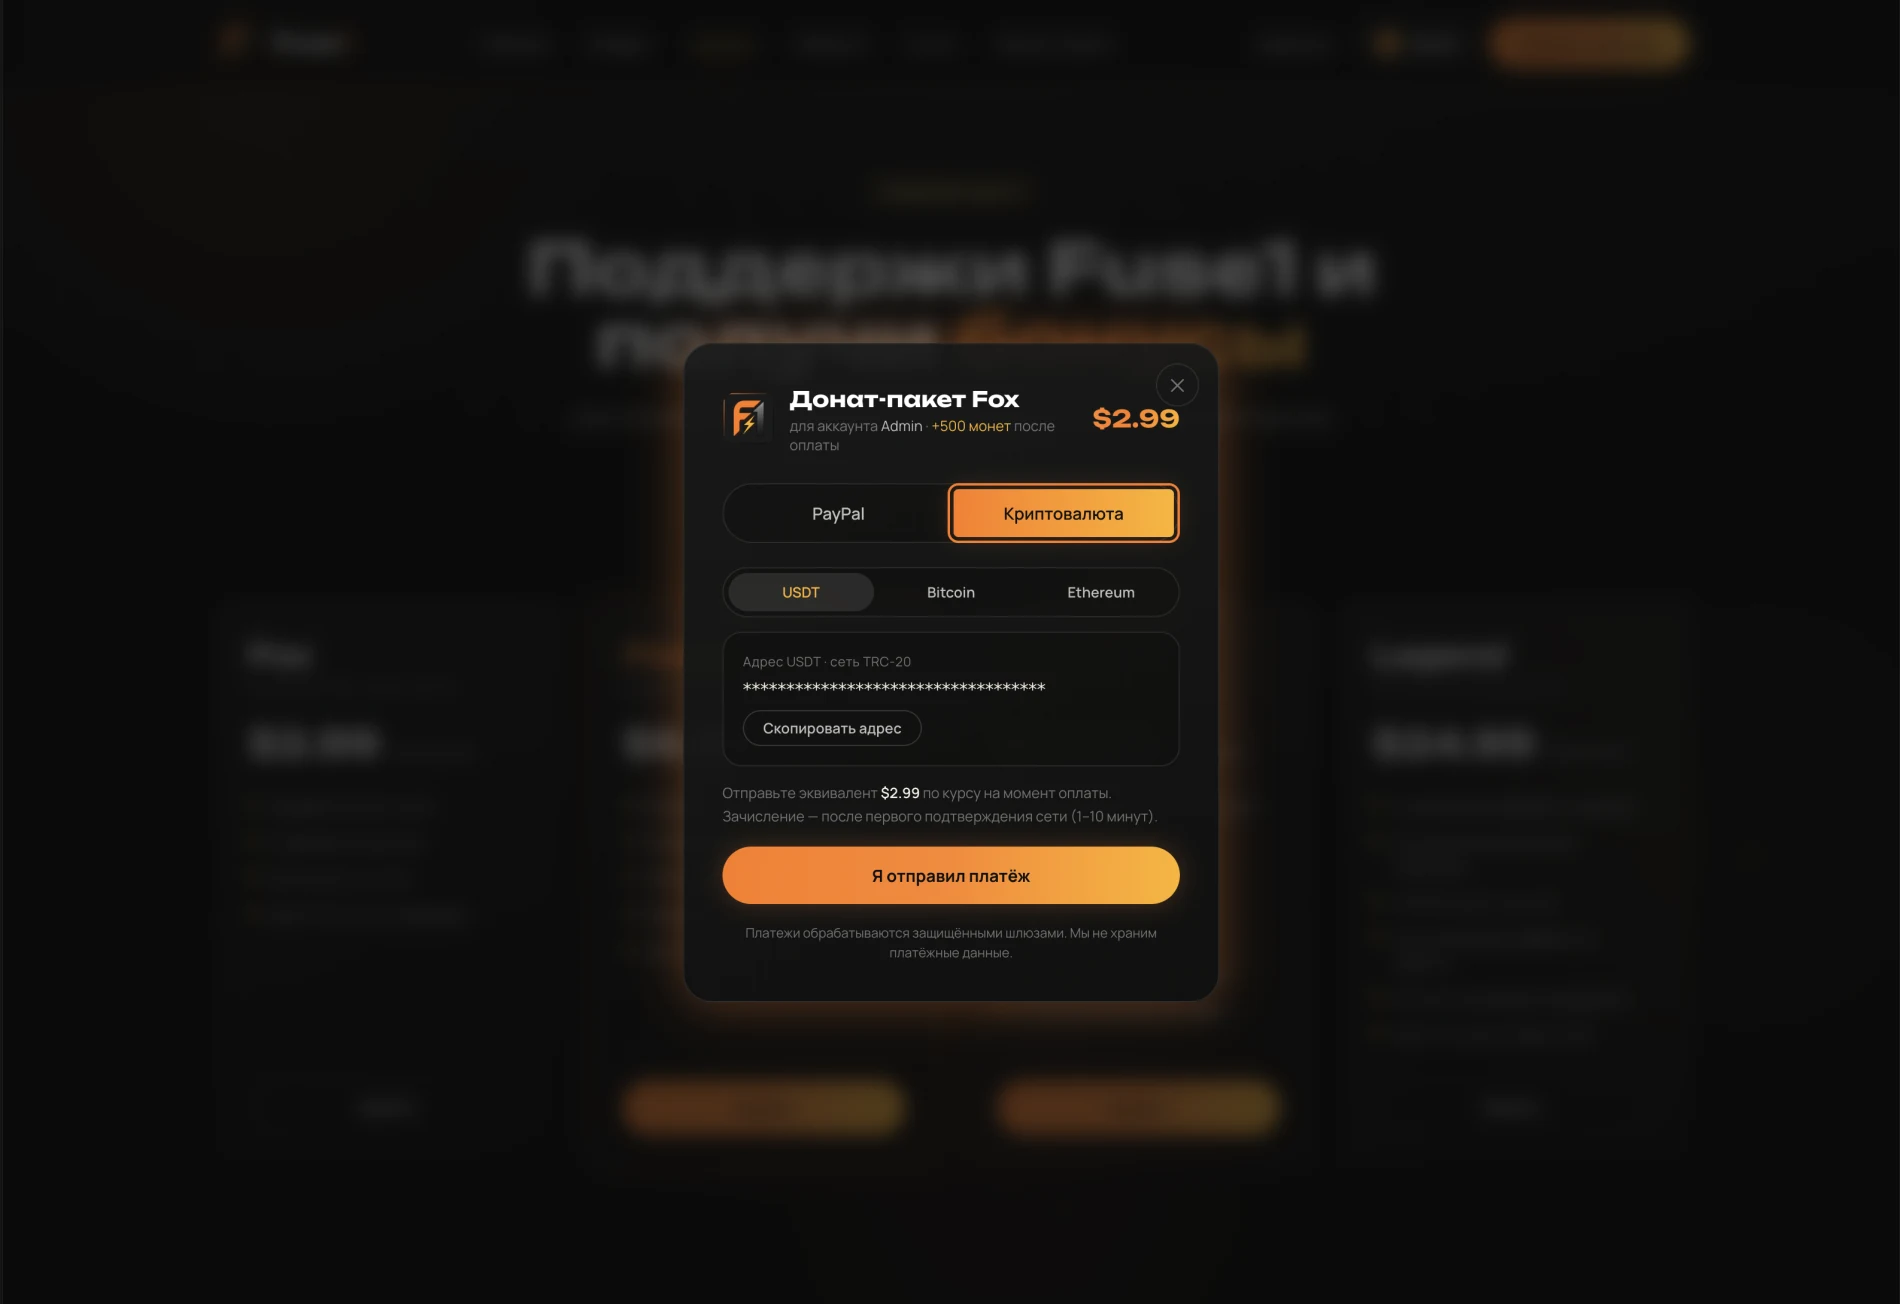
Перевірені за каталогом замовлення, статус оплати й контрольоване зарахування або відкликання монет.
Операції й аудит
Ролі, блокування, відновлення доступу, статистика й історія чутливих адміністративних дій.
Дві сторони однієї системи
Шлях гравця й робочий процес команди залишаються синхронізованими.
Дія гравця змінює ті самі дані, які бачить і контролює команда. Тут немає окремої адміністративної копії стану продукту чи від’єднаного акаунта лаунчера.
Сторона гравця
Від реєстрації до потрібного доступу на сервер
Продукт переносить ідентичність, дозволи та історію акаунта через усі точки взаємодії.
- 01Створити один акаунт
- 02Увійти на сайті або в лаунчері
- 03Отримати персональні правила доступу
- 04Обрати доступний режим чи збірку
- 05Керувати балансом, історією та безпекою
Сторона команди
Від огляду до контрольованої операції
Адміністративний рівень поєднує щоденну публікацію з чутливими діями над акаунтами й економікою.
- 01Побачити стан проєкту
- 02Знайти гравця й переглянути контекст
- 03Змінити роль або серверний доступ
- 04Опублікувати збірки й контент
- 05Обробити замовлення й перевірити аудит
Безпека й контроль
Чутливі дії є частиною архітектури продукту.
Безпеку закладено як операційну вимогу: ідентичність потрібно захищати, доступи — мати змогу відкликати, а адміністративні зміни — пов’язувати з конкретною дією.
Захищені облікові дані
Паролі використовують сучасне ресурсоємне хешування, індивідуальну сіль і перевірку зі сталим часом виконання.
Контрольовані сесії
Сесії сайту й лаунчера розрізняються за джерелом і можуть бути відкликані при зміні стану безпеки.
Гранулярні доступи
Команда може заблокувати весь акаунт або обмежити окремі режими без перебудови профілю гравця.
Операції з аудитом
Зміни ролей, балансу, доступів і замовлень залишають адміністративний запис, а не стають невидимими правками.
Що було реалізовано
Не сайт із додатковими функціями. Спільний операційний рівень усього проєкту.
Публічний сайт, доступ із лаунчера, профілі гравців, серверні дозволи, збірки, контент, економіку й адміністрування спроєктовано як один продукт. Донати — важлива підсистема, але їхня цінність виникає зі зв’язку з ідентичністю, балансом, виконанням замовлення та аудитом.
Вибрані деталі
Робота в контексті.
Вибрані моменти процесу, робочої системи та фінальної реалізації.
Розпочати проєкт
Маєте схожий виклик?
Маркетингова стратегія