Canales de autenticación: web y launcher
Soluciones personalizadas
Una plataforma a medida para servidores de Minecraft, jugadores y operaciones
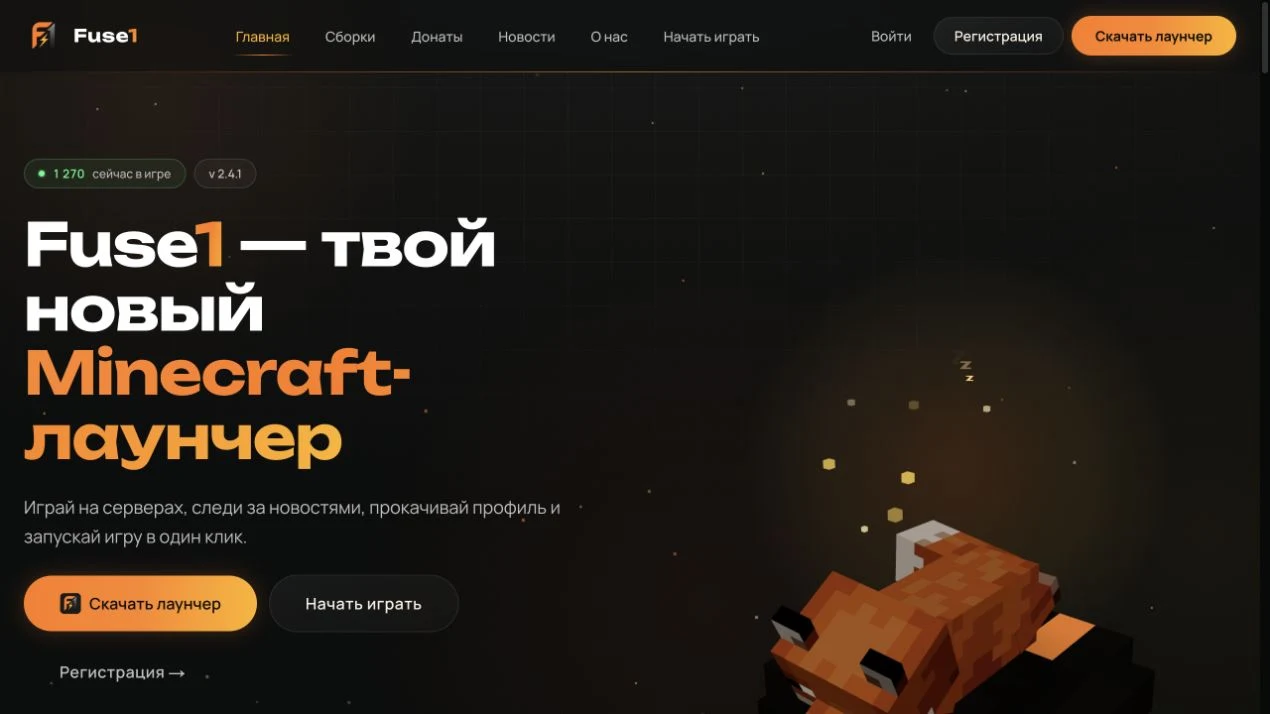
Un ecosistema conectado que abarca el sitio público, la autenticación del launcher, las cuentas de jugadores, la gestión de servidores y builds, los accesos por usuario, el contenido, la moneda interna, las donaciones y la auditoría administrativa.
Resultados
El proyecto de un vistazo.
Fuse1 funciona como un solo sistema: el sitio y el launcher comparten identidad y sesiones; cada perfil reúne saldo, historial de accesos y restricciones de servidor; el equipo gestiona cuentas, builds, contenido, pedidos y acciones sensibles desde una consola auditable.
Modos de servidor con acceso por jugador
Módulos de datos y operaciones conectados
01 / Desafío
Una plataforma, no una colección de páginas
El sitio público es solo la puerta de entrada. Detrás, Fuse1 conecta el launcher, las cuentas, las sesiones, los modos de juego, los builds, la moneda interna, las noticias, los pedidos de donación y los procesos de soporte y seguridad en un mismo núcleo de producto.
02 / Enfoque
La identidad del jugador controla el acceso en todo el sistema
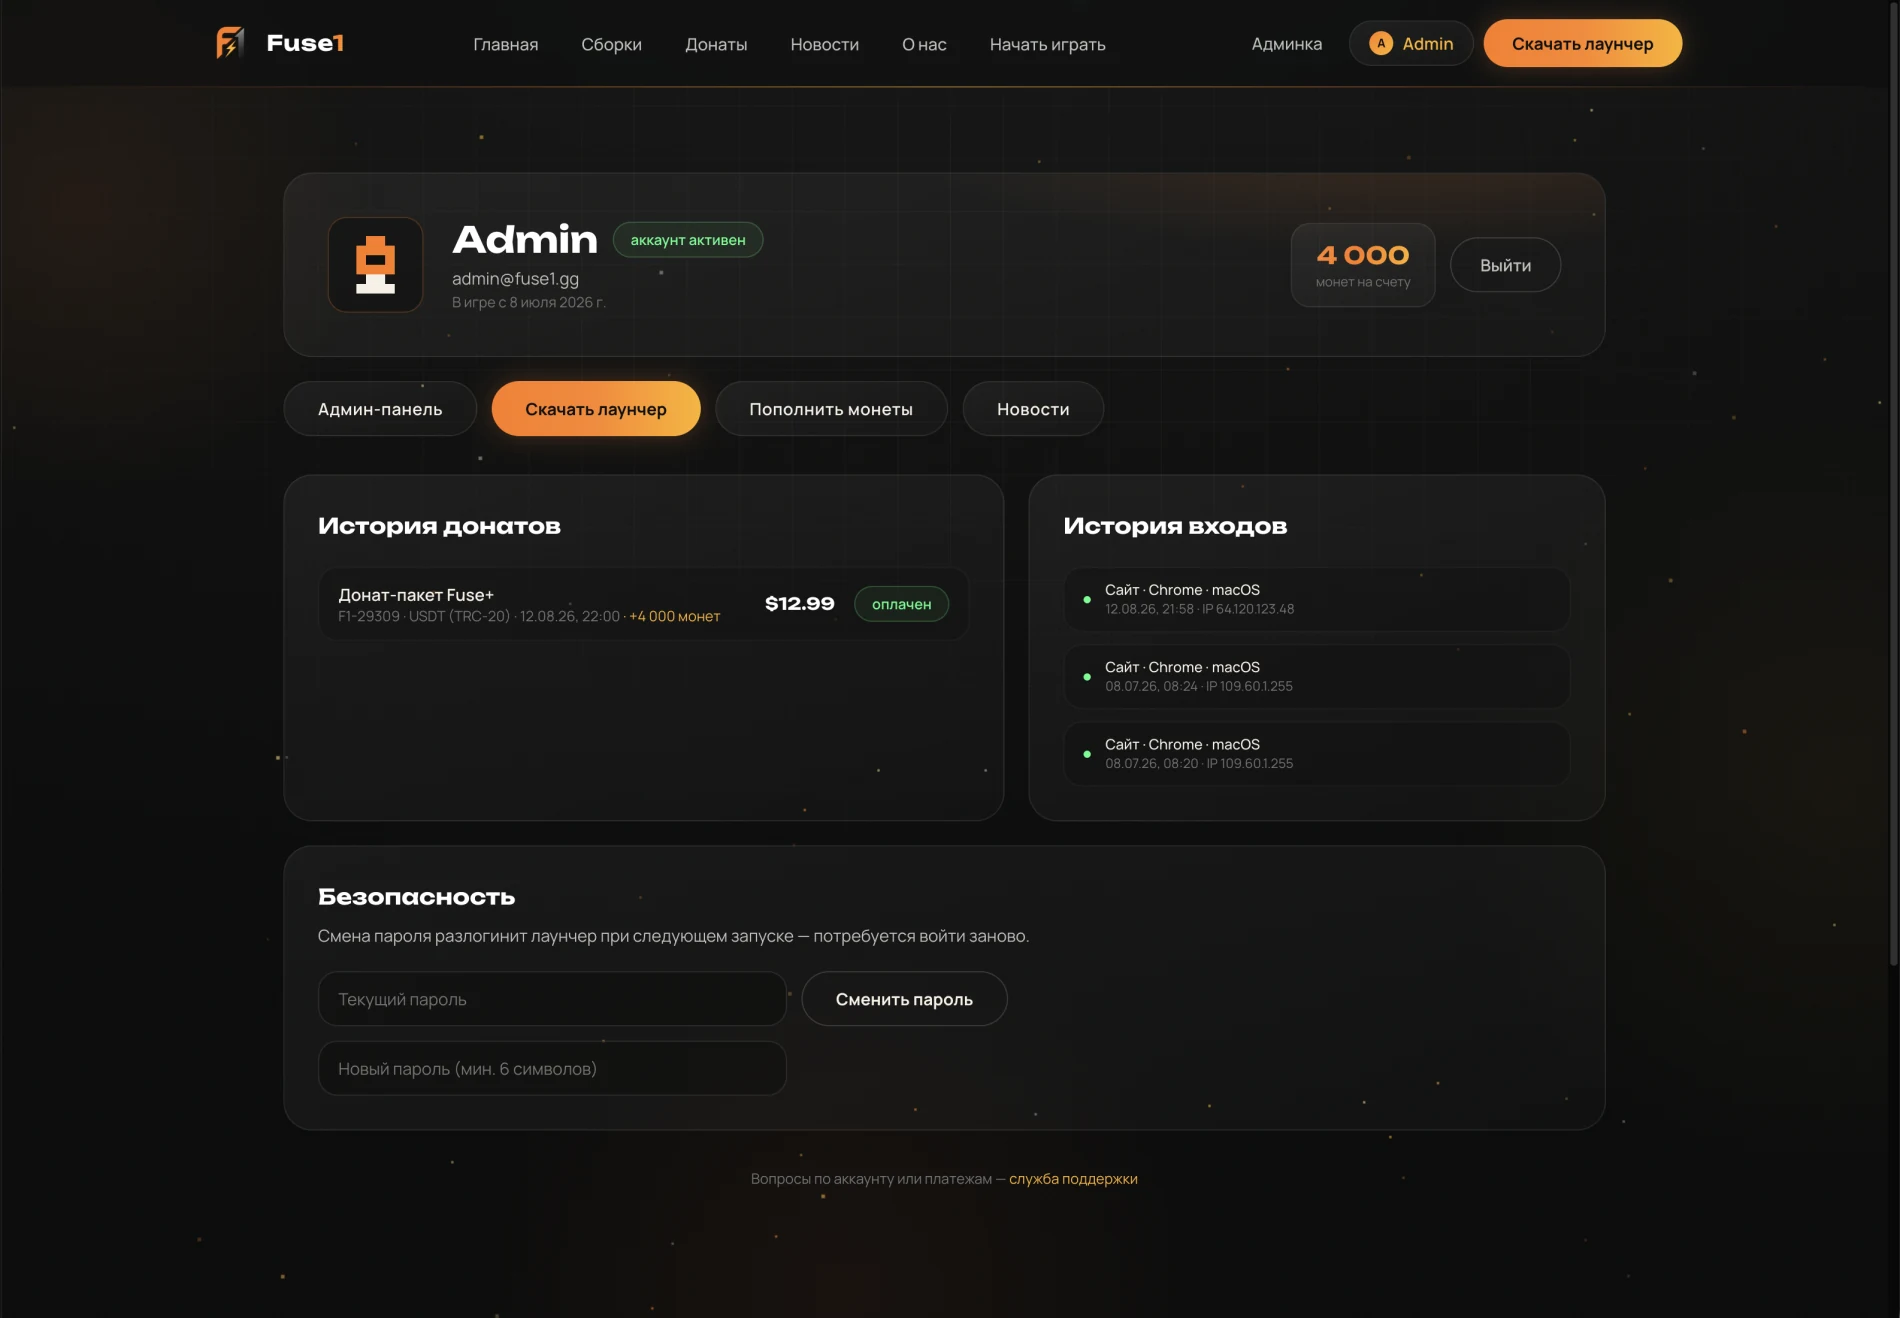
El registro y el inicio de sesión funcionan en el sitio y en el launcher mediante sesiones compartidas y tokens Bearer. Cada jugador tiene saldo, historial de donaciones y accesos, estado de seguridad, rol y una lista específica de permisos de servidor. La administración puede suspender toda la cuenta o limitar modos concretos, y el launcher recibe esas reglas directamente.
03 / Resultado
Una consola para las operaciones diarias
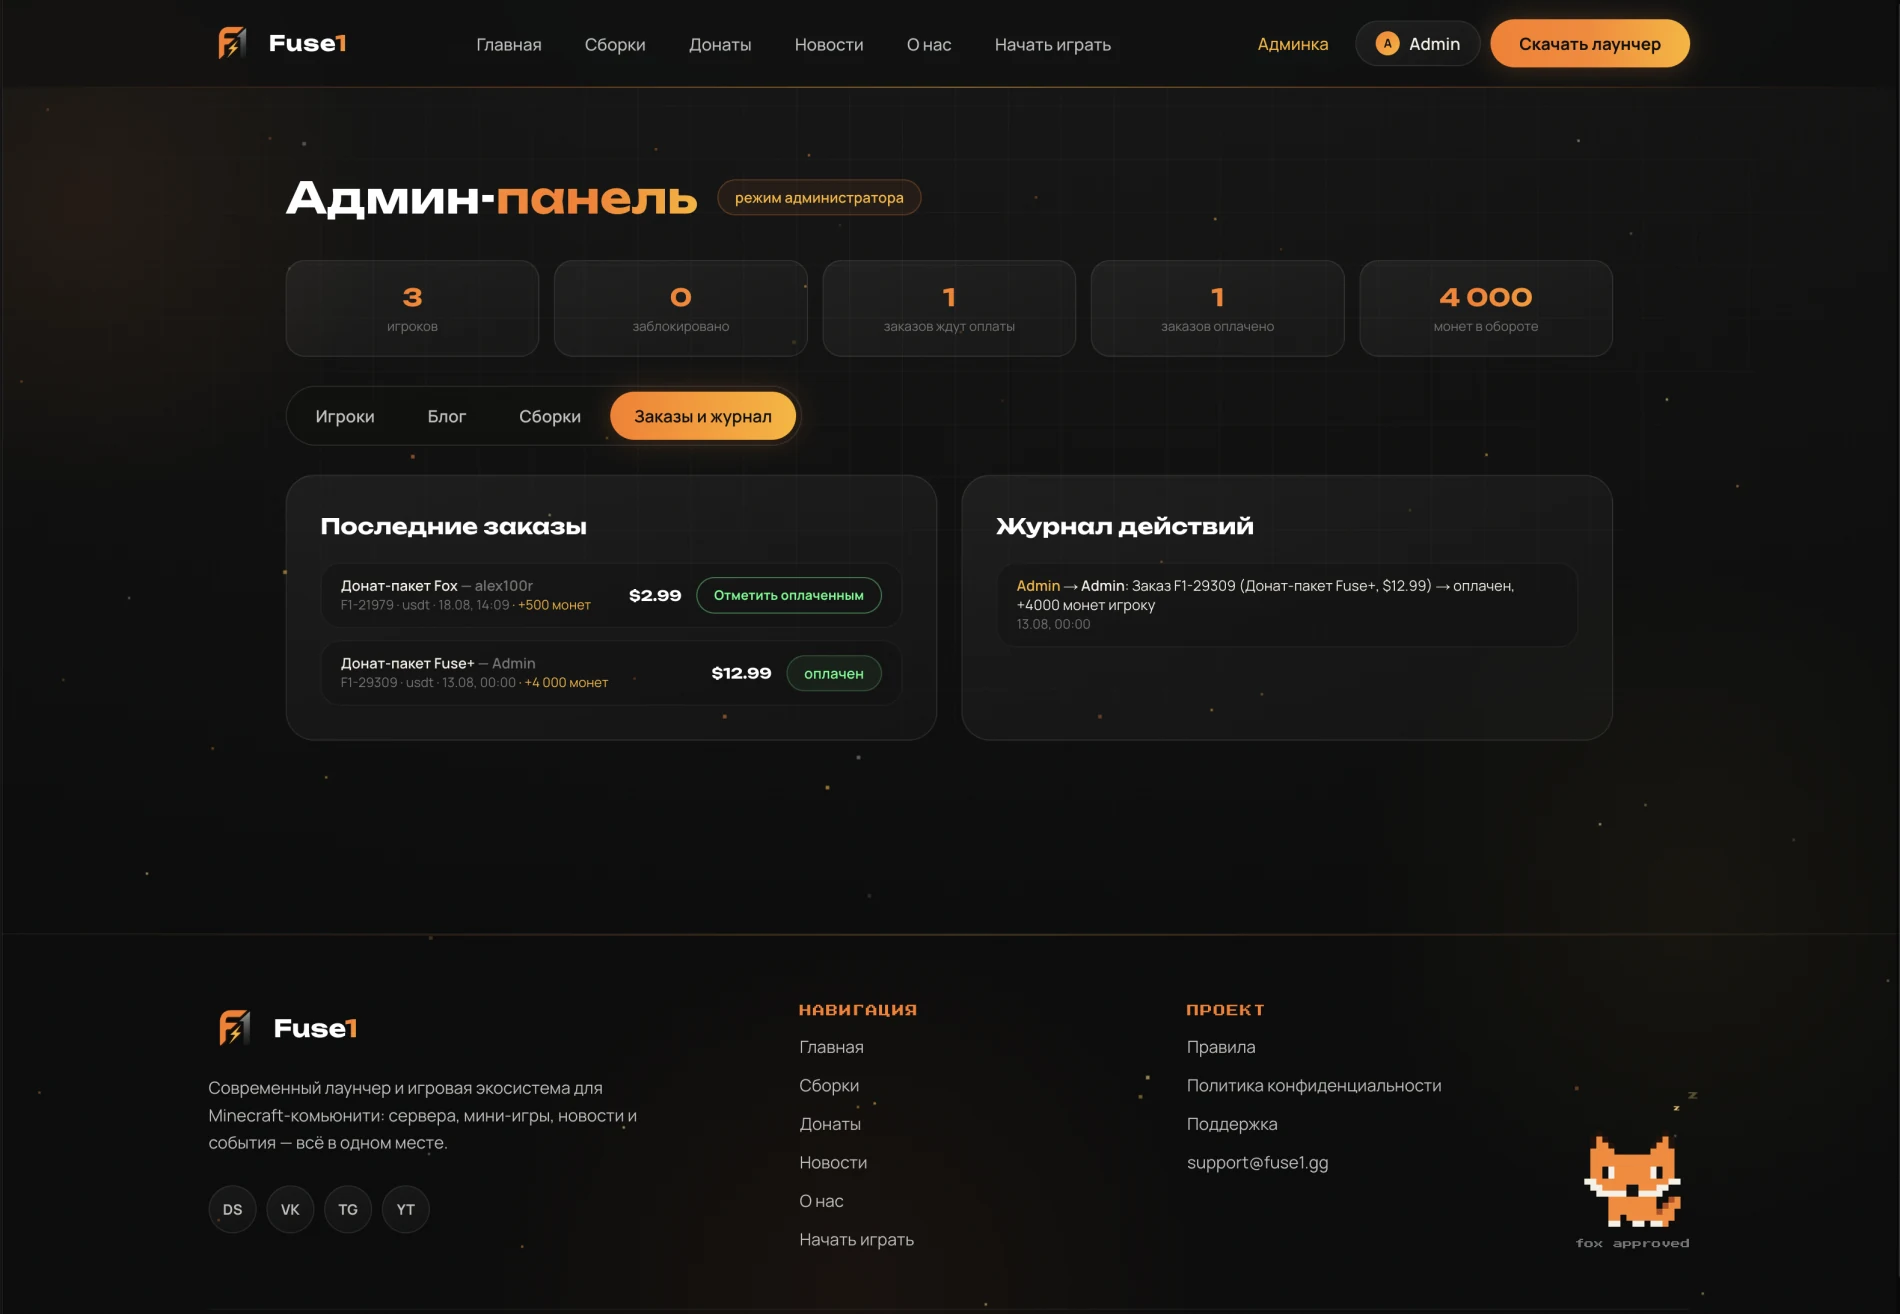
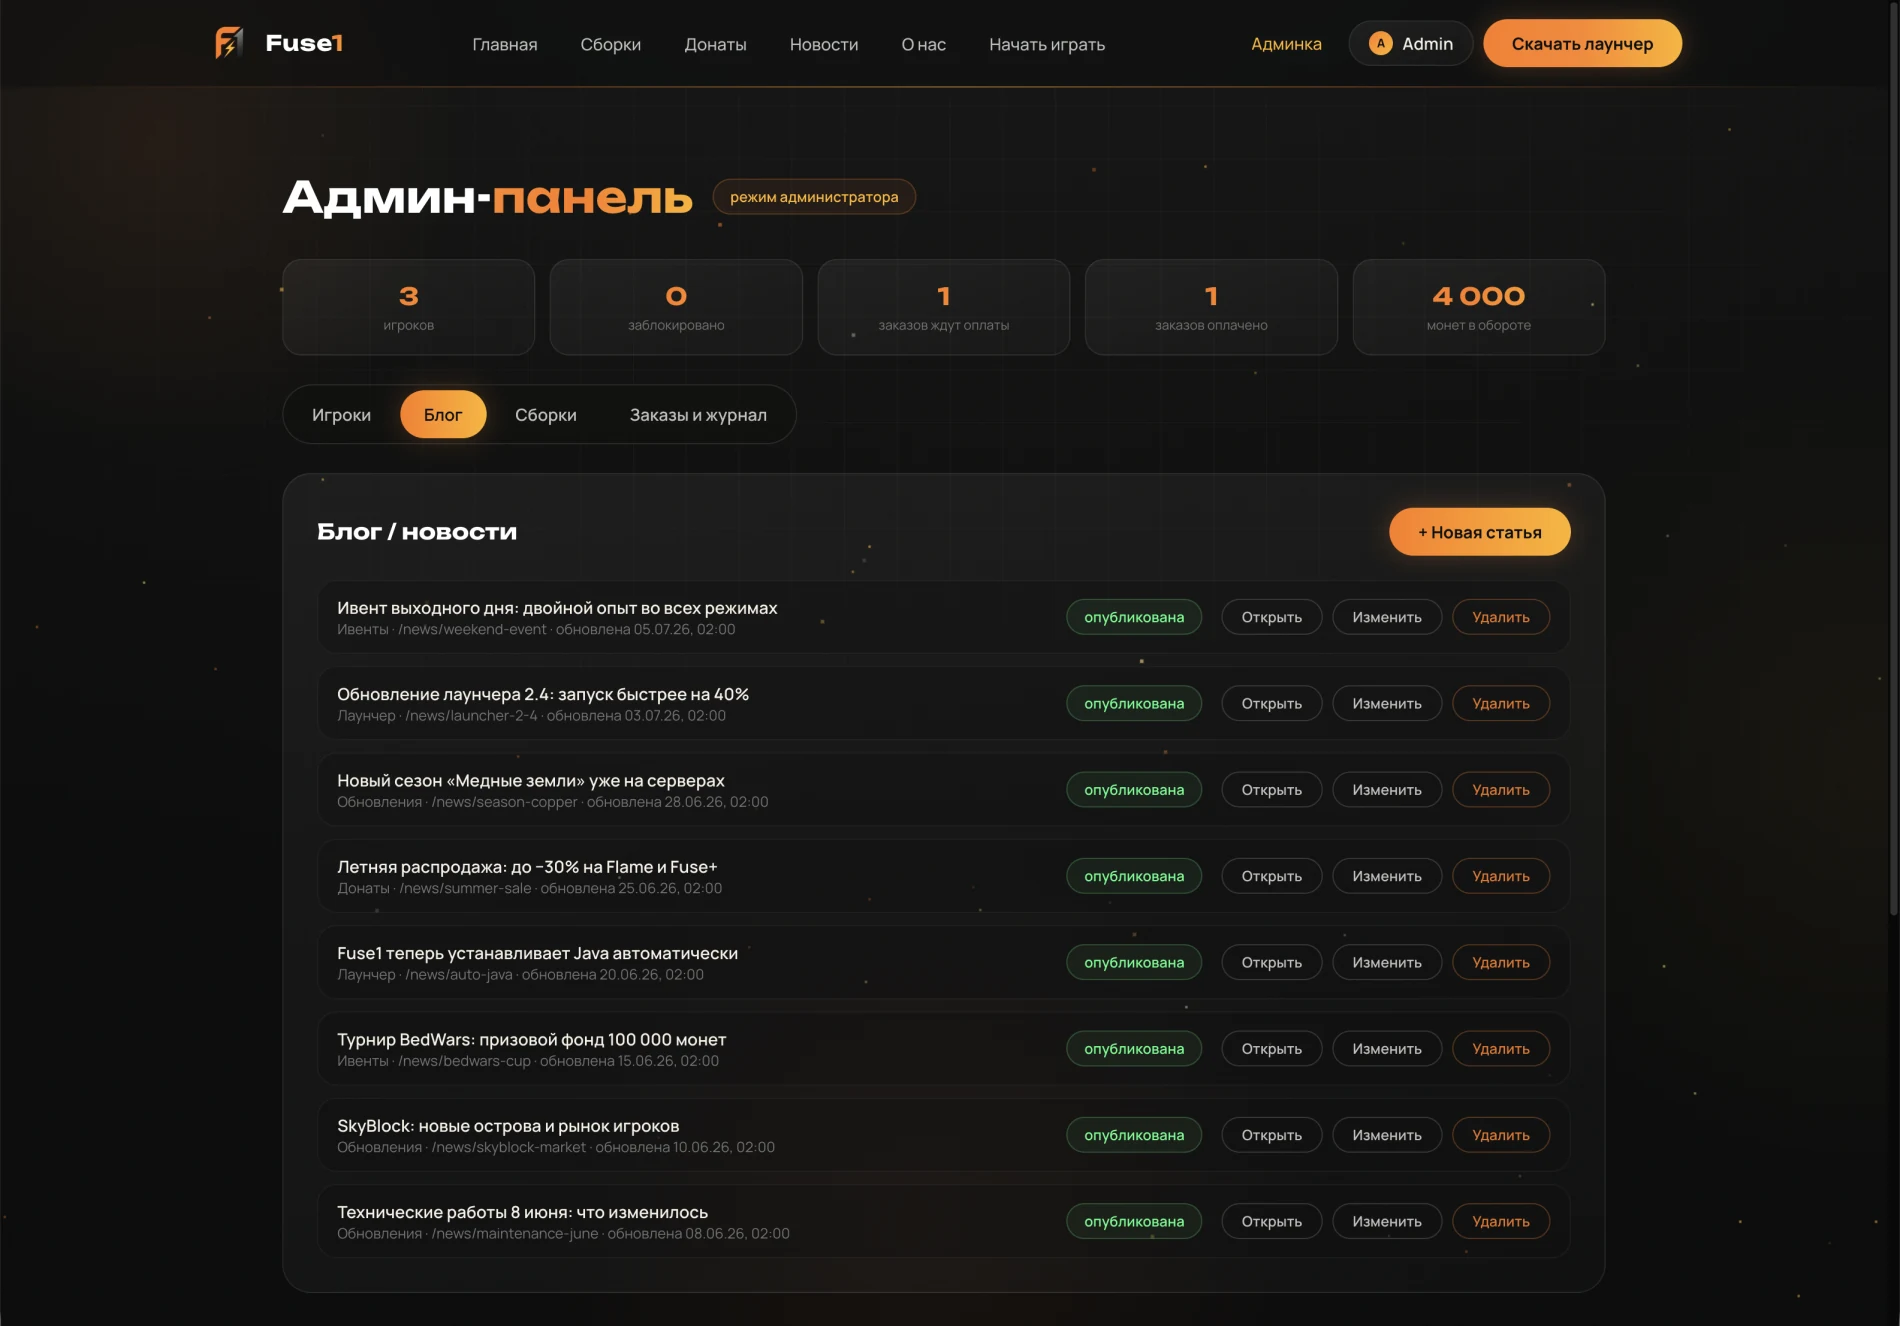
El sistema administrativo reúne búsqueda de jugadores, ajustes de moneda, roles, bloqueos y revocación de sesiones, recuperación de contraseña, versiones y publicación de builds, gestión del blog y noticias, confirmación de donaciones con acreditación o reversión de monedas, estadísticas del proyecto y un registro completo de acciones administrativas.
04
Dentro del producto
Una sola identidad de jugador conecta todo el ecosistema.
Fuse1 se diseñó alrededor de un único modelo operativo, no como un conjunto de funciones aisladas. El mismo jugador pasa del sitio público al launcher, recibe permisos de servidor asociados a su cuenta, utiliza la economía interna y permanece visible para el equipo dentro de un solo registro administrativo.
Mapa del sistema
Nueve módulos conectados. Una fuente única de verdad operativa.
Cada módulo tiene una responsabilidad clara, pero todos comparten usuarios, permisos e historial. Esa conexión es lo que convierte la interfaz en una plataforma.
Experiencia pública
Presentación del proyecto, noticias, modos de servidor, builds, onboarding y descarga del launcher.
Identidad y sesiones
Registro e inicio de sesión compartidos por el sitio y el launcher mediante sesiones específicas por canal.
Cuenta del jugador
Perfil, saldo, historial de donaciones y accesos, y seguridad de la cuenta en un solo lugar.
Acceso a servidores
Seis modos de juego con restricciones por jugador enviadas directamente al launcher.
Gestión de builds
Versiones, compatibilidad con Minecraft, estado, funciones y publicación gestionados por el equipo.
Sistema de contenido
Noticias y actualizaciones con categorías, controles de publicación y metadatos de búsqueda.
Economía interna
Saldos de monedas y ajustes administrativos controlados con un motivo registrado.
Pedidos y donaciones
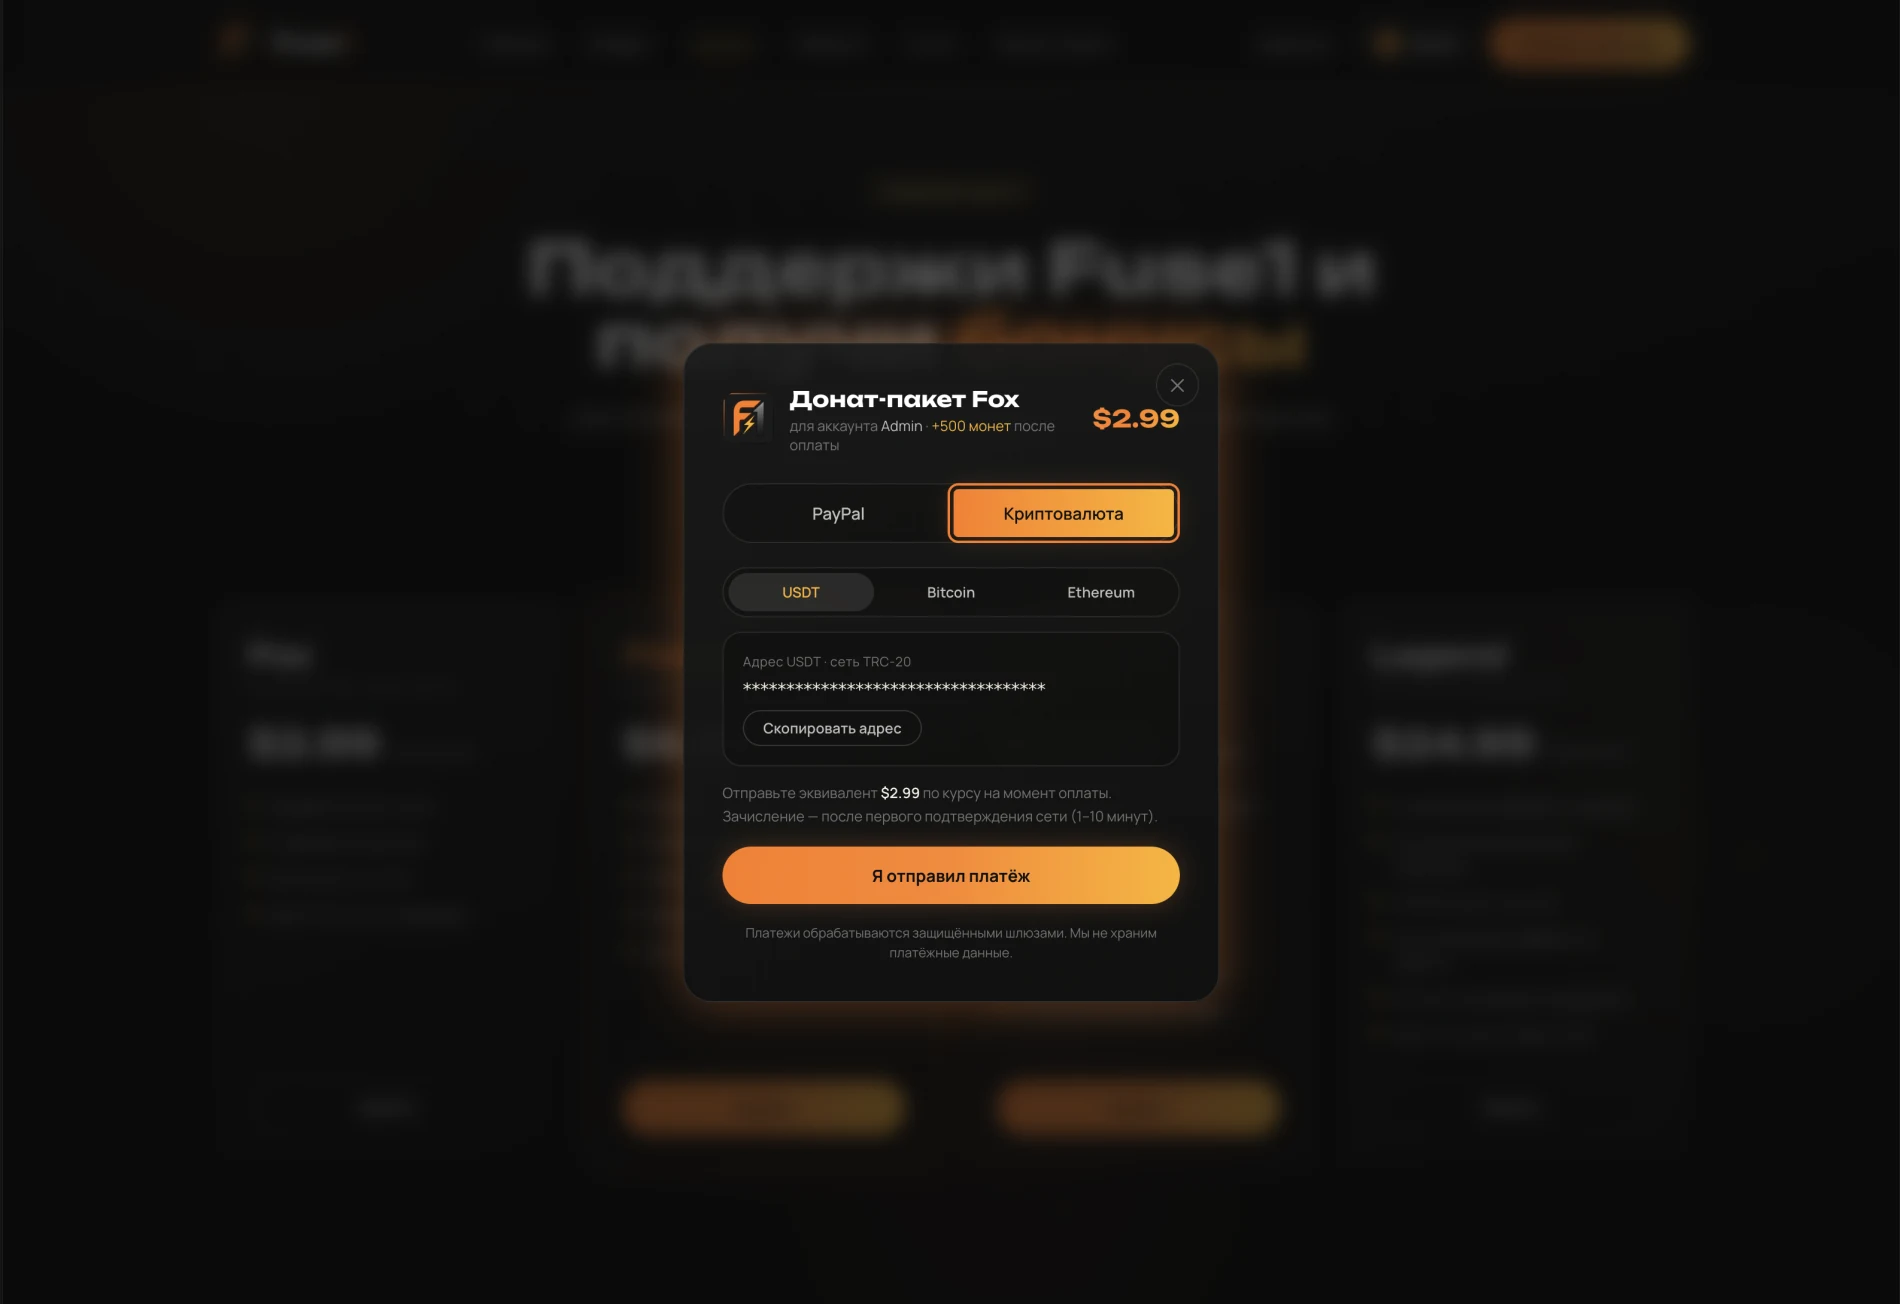
Pedidos validados contra el catálogo, estado de pago y acreditación o reversión controlada de monedas.
Operaciones y auditoría
Roles, bloqueos, recuperación, estadísticas y trazabilidad de acciones administrativas sensibles.
Dos lados del mismo sistema
El recorrido del jugador y el flujo operativo permanecen sincronizados.
Una acción del jugador modifica los mismos datos que el equipo consulta y administra. No existe una copia administrativa separada del producto ni una cuenta del launcher desconectada.
Lado del jugador
Del registro al acceso correcto al servidor
El producto mantiene la identidad, los permisos y el historial de la cuenta en todos los puntos de contacto.
- 01Crear una sola cuenta
- 02Entrar en el sitio o el launcher
- 03Recibir reglas de acceso personales
- 04Elegir un modo o build disponible
- 05Gestionar saldo, historial y seguridad
Lado del equipo
De la visión general a una operación controlada
La capa administrativa conecta la publicación diaria con las acciones sensibles sobre cuentas y economía.
- 01Ver el estado del proyecto
- 02Encontrar un jugador y su contexto
- 03Cambiar rol o acceso al servidor
- 04Publicar builds y contenido
- 05Resolver pedidos y revisar la auditoría
Seguridad y control
Las acciones sensibles forman parte de la arquitectura del producto.
La seguridad se trató como una necesidad operativa: la identidad debe estar protegida, el acceso debe poder revertirse y los cambios administrativos deben ser atribuibles.
Credenciales protegidas
Las contraseñas utilizan un hash moderno intensivo en memoria, sal individual y verificación de tiempo constante.
Sesiones controladas
Las sesiones del sitio y del launcher se distinguen por origen y pueden revocarse cuando cambia el estado de seguridad.
Acceso granular
El equipo puede suspender una cuenta o restringir modos concretos sin reconstruir el perfil del jugador.
Operaciones auditables
Los cambios de rol, saldo, acceso y pedido dejan un registro administrativo en lugar de convertirse en ediciones invisibles.
Lo que se entregó
No es un sitio con extras. Es una capa operativa compartida para el proyecto.
El sitio público, el acceso al launcher, los registros de jugadores, los permisos de servidor, los builds, el contenido, la economía y la administración se diseñaron como un solo producto. Las donaciones son un subsistema importante, pero su valor viene de estar conectadas con identidad, saldo, cumplimiento y auditoría.
Detalles seleccionados
El trabajo en contexto.
Momentos seleccionados del proceso, el sistema de trabajo y la entrega final.
Iniciar un proyecto
¿Tienes un desafío similar?
Estrategia de marketing